. Wiadomo, kto działa i do kiedy.
Podatność to luka w zabezpieczeniach, np. błąd w kodzie. Jej wykorzystanie może narazić użytkowników, pracowników, dane i reputację firmy, dlatego potrzebna jest osoba odpowiedzialna za ocenę ryzyka i dopilnowanie rozwiązania.Badacz wysyła zgłoszenie przez twój portal. Zespół przypisuje osobę odpowiedzialną, odpowiada i pilnuje terminów.
$8€6,9929,99 zł£5.99 za osobę miesięcznie
Płatność co miesiąc. Obsługa zgłoszeń podatności w cenie Kit. Plus podatki.
Pierwsza subskrypcja: 30 dni za darmo. Karta wymagana.
Zobacz portal badacza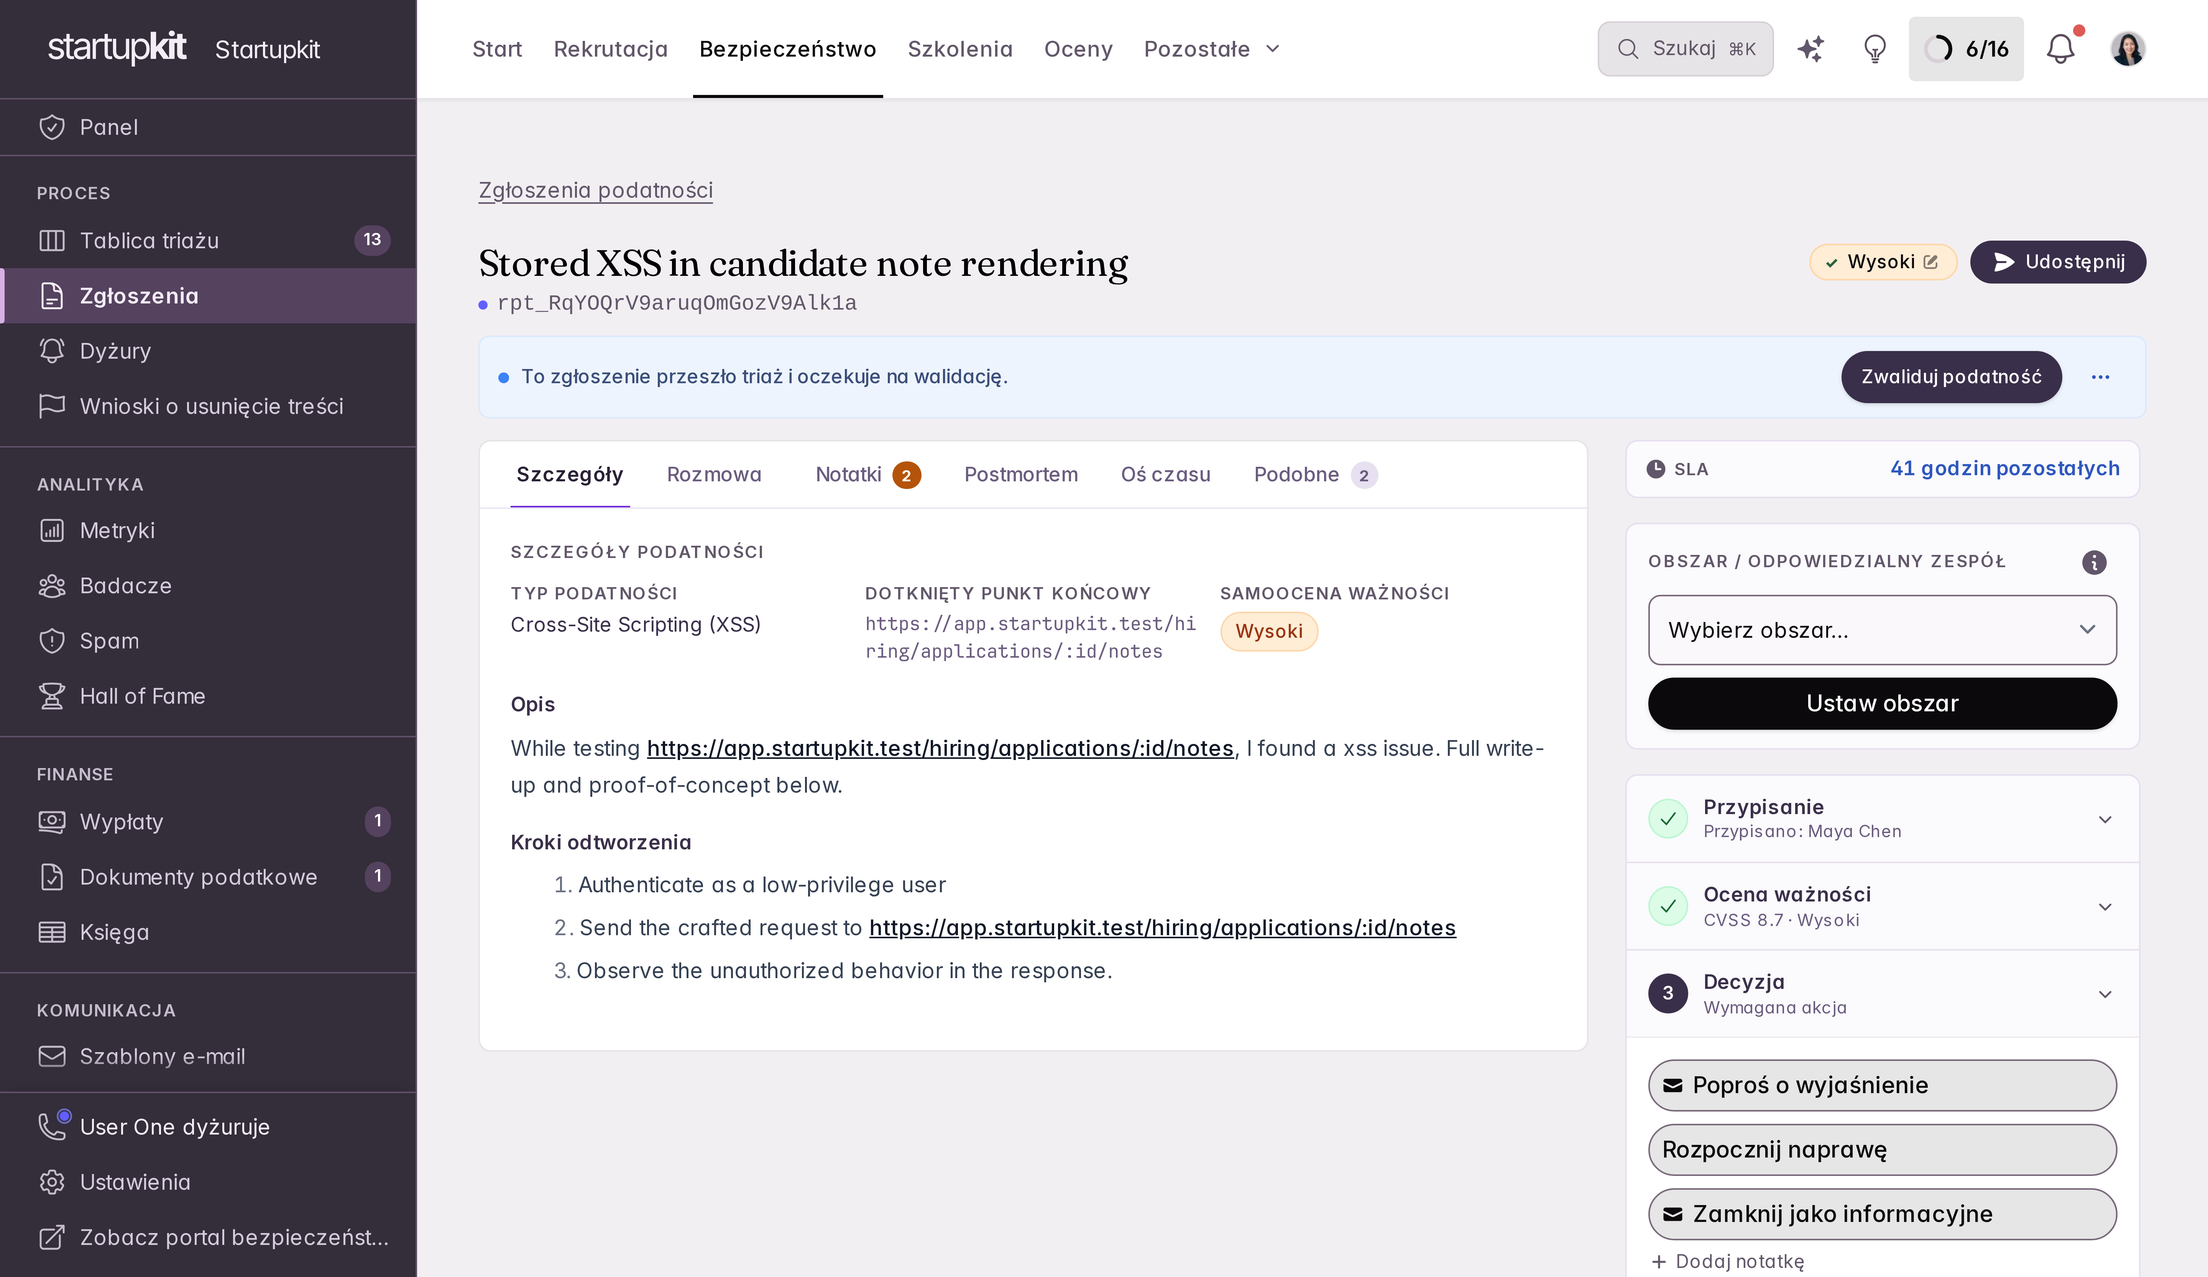
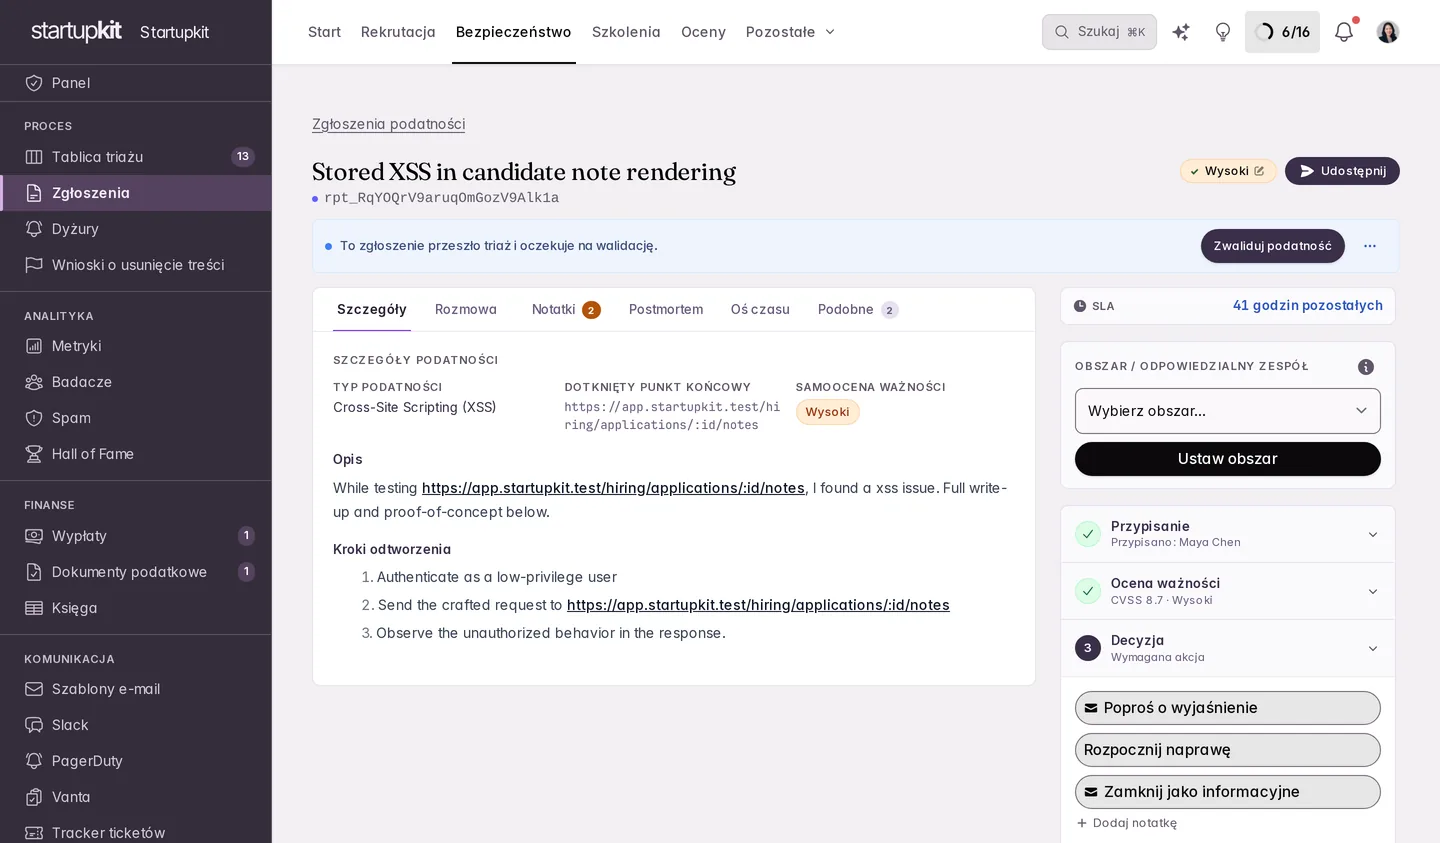
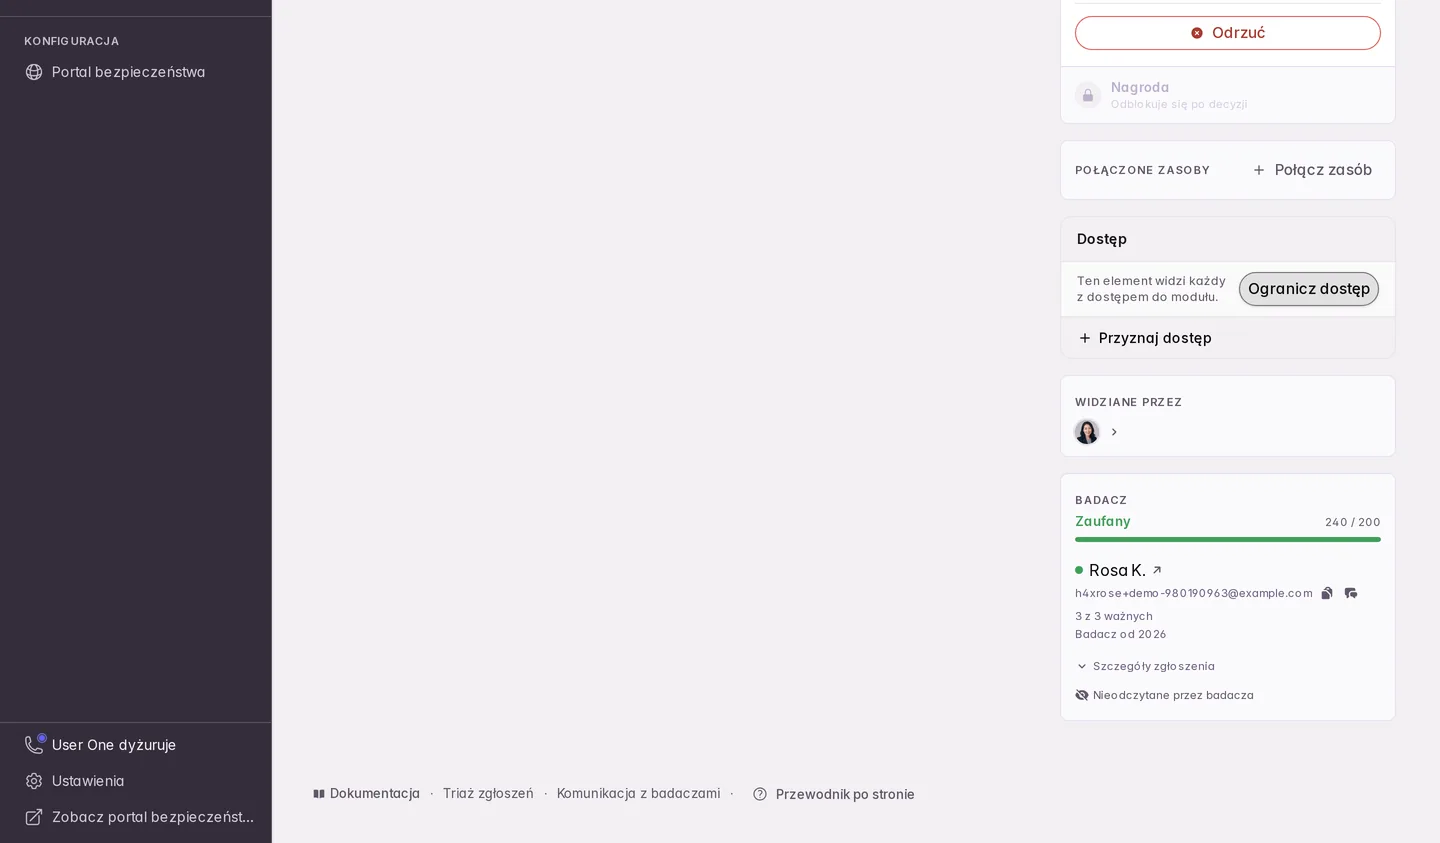
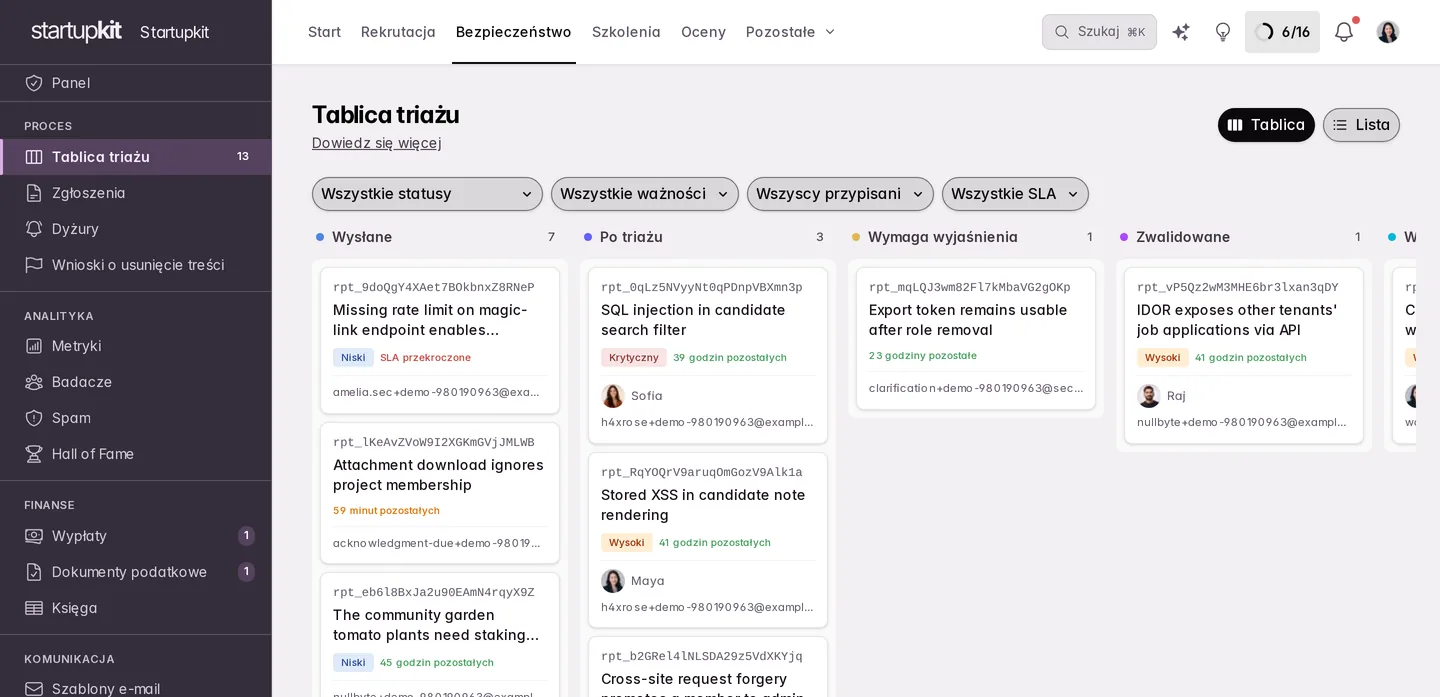
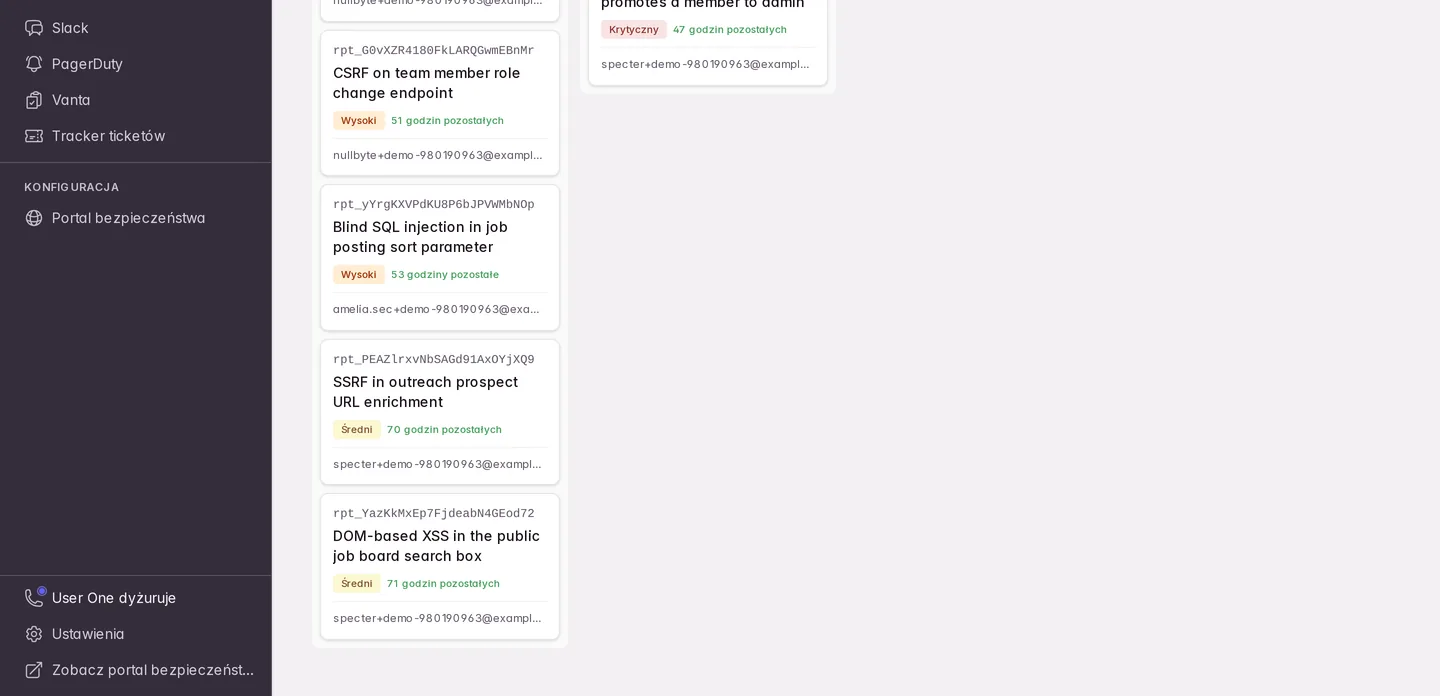
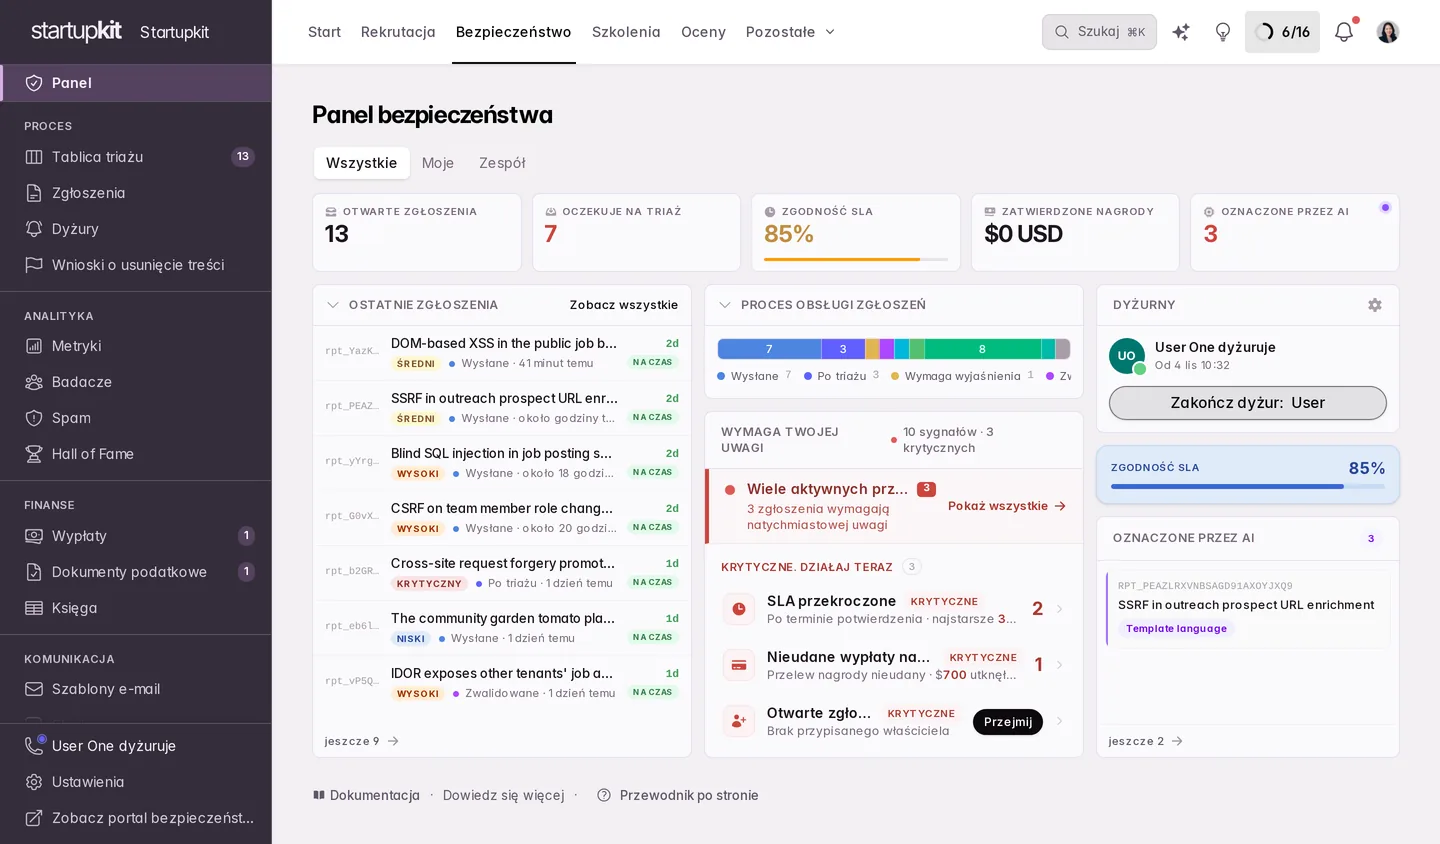
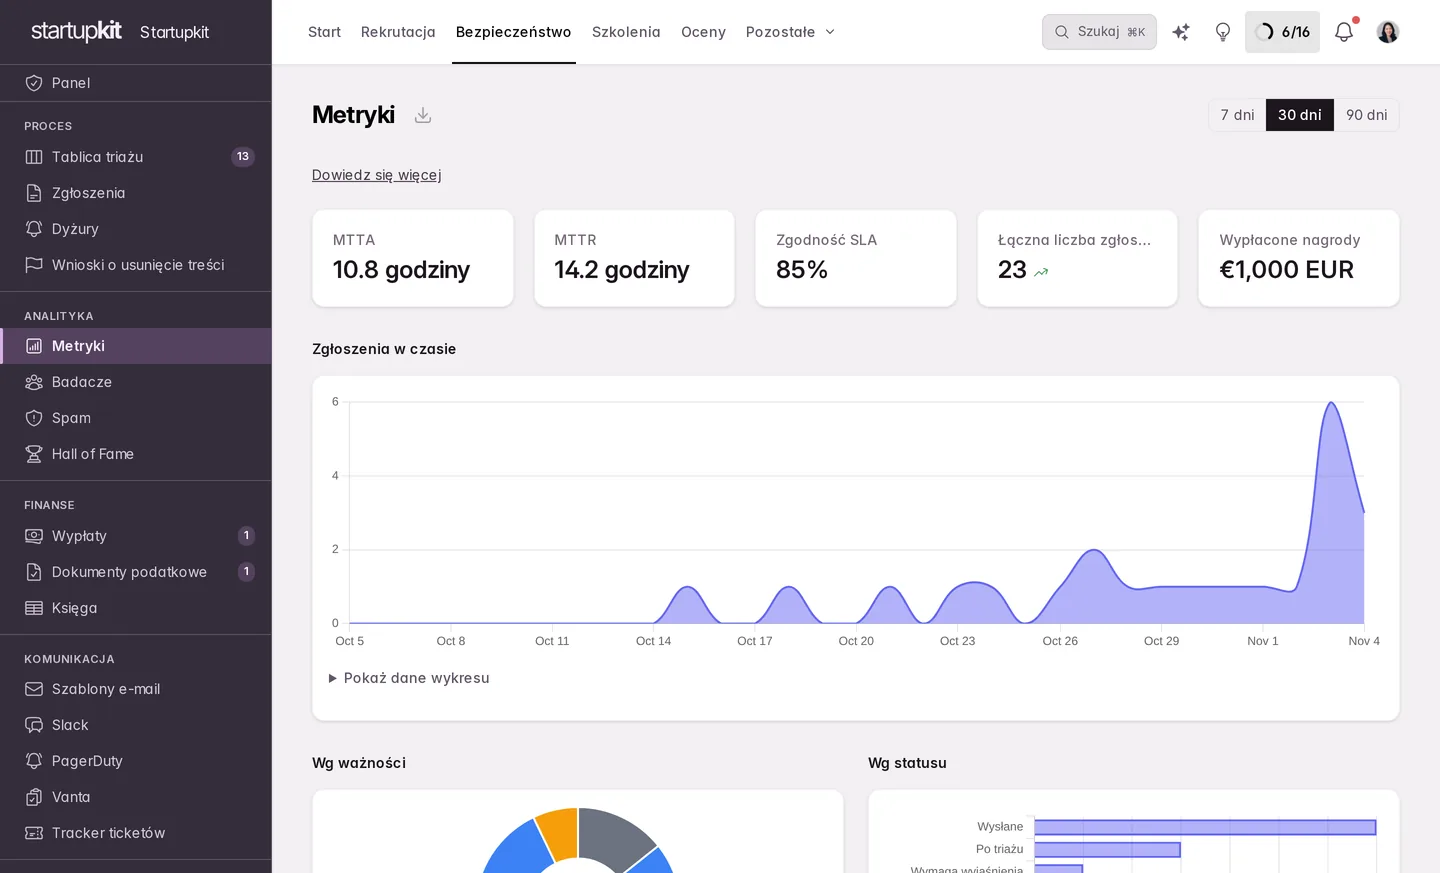
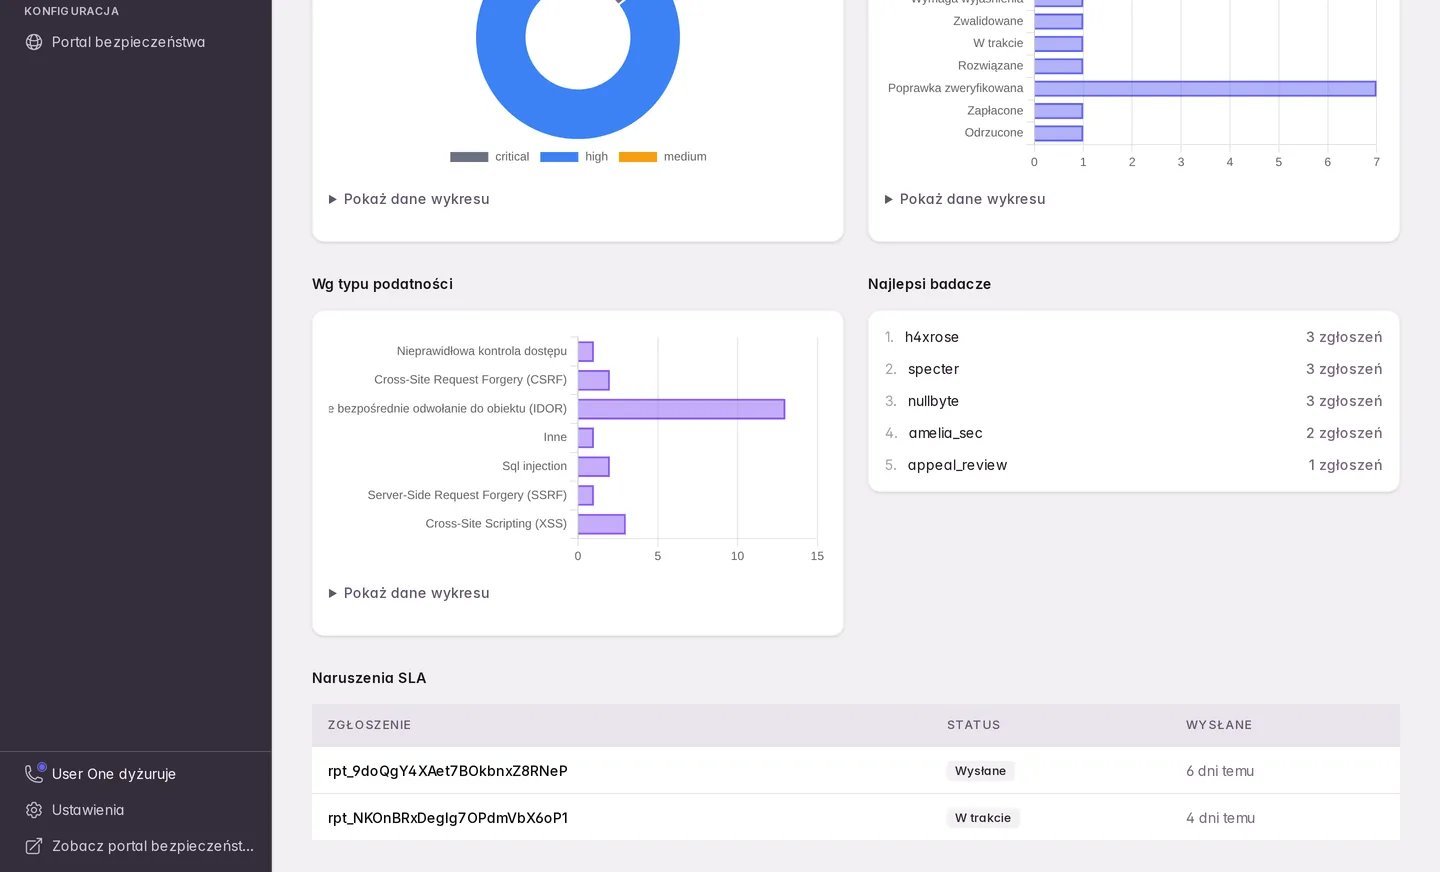
Daj badaczom miejsce na zgłoszenia i rozmowę.
Ustal zasady testowania. Badacz przesyła kroki odtworzenia błędu i załączniki, a potem rozmawia z zespołem w swoim portalu.
Zasady ujawniania podatności · security.txt · Własna domena
Zobacz, jak działa portal badacza Funkcje bezpieczeństwa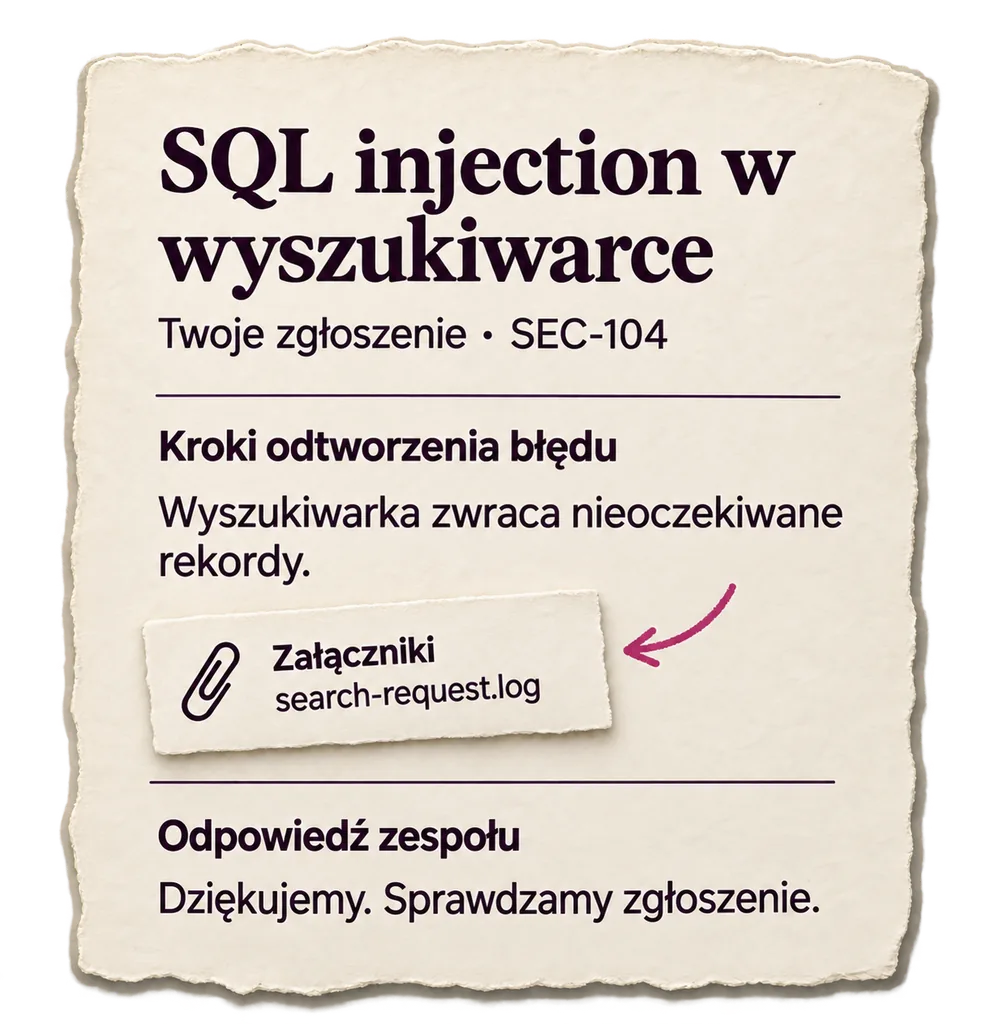
Uruchom agenta do triażu we własnym CI.
Agent sprawdza jedno zgłoszenie na twoim runnerze GitLab, z wybranym modelem. W zgłoszeniu znajdziesz wyniki odtworzenia błędu, wskazany kod i propozycję poprawki.
Podłącz agenta do triażuTwój asystent AI · MCP
Sprawdzaj duplikaty, przygotowuj szkice odpowiedzi i korzystaj z narzędzi zgodnie ze swoimi uprawnieniami.
Podłącz asystenta
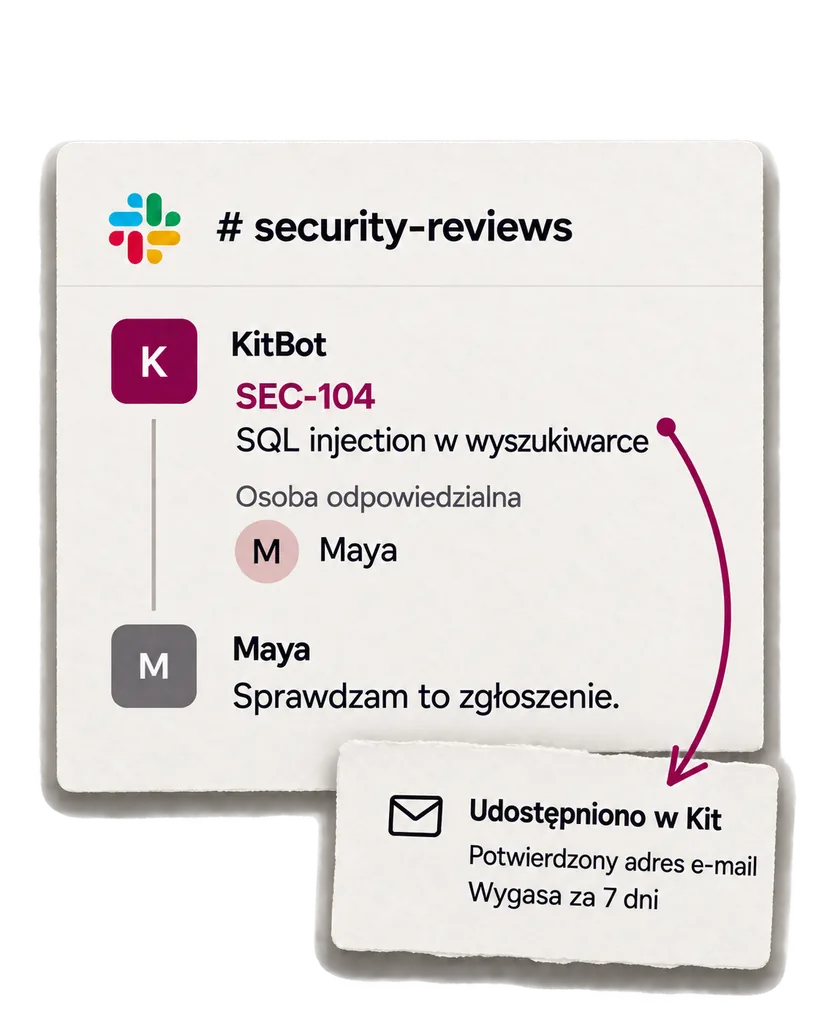
Śledź zgłoszenia w Slacku. Zaproś kogoś z zewnątrz.
Aktualizacje zgłoszenia trafiają do jednego wątku w Slacku. Udostępnij zgłoszenie programiście spoza zespołu. Dostęp wymaga potwierdzenia adresu e-mail.
Podepnij zadanie. Pobierz dossier incydentu.
Utwórz zadanie w Jira lub Linear ze zgłoszenia. Wyeksportuj historię, ocenę, postmortem i spis dowodów do dossier PDF.
Zadania domyślnie pomijają pełne kroki odtworzenia błędu.
Dossier PDF powstaje w języku angielskim.
Zobacz dossier incydentu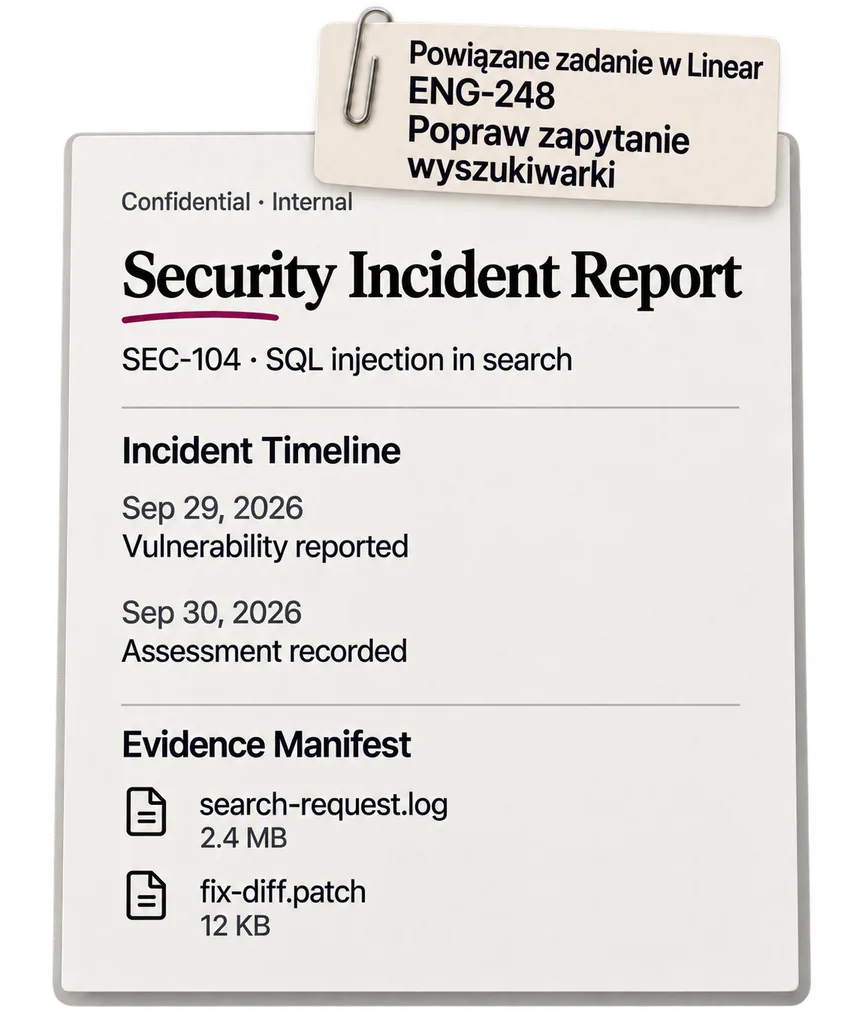
Obsługa zgłoszeń podatności jest w cenie Kit.
$8€6,9929,99 zł£5.99 za osobę miesięcznie
Płatność co miesiąc. Obsługa zgłoszeń podatności w cenie Kit. Plus podatki.
Pierwsza subskrypcja: 30 dni za darmo. Karta wymagana.
Za dostęp badaczy nie płacisz. Cena bez podatków.
Częste pytania
Kto analizuje i usuwa podatności?
Twój zespół. Masz narzędzia do przyjmowania zgłoszeń, triażu, rozmowy z badaczem i zbierania dowodów. Subskrypcja nie obejmuje pracy badaczy ani zespołu reagowania.
Czy możemy ustawić dostęp według roli i modułu?
Tak. Role nadają wstępne uprawnienia. Dla każdego modułu możesz ustawić poziom: brak dostępu, członek lub administrator. Dostęp do poufnych zgłoszeń możesz ograniczyć do wybranych osób w zespole. Administratorzy konta i modułu Bezpieczeństwo zachowują dostęp.
Czy musimy oferować nagrody?
Nie. Nagrody są opcjonalne. Ich kwoty zatwierdzają administratorzy modułu Bezpieczeństwo. Rola Finanse pozwala obsługiwać wypłaty i sprawdzać dokumenty podatkowe bez nadawania dostępu do zgłoszeń. Twój zespół przesyła pieniądze i zapisuje potwierdzenie wypłaty.
Czy możemy wymagać NDA i formularzy podatkowych przed wypłatą?
Tak. Badacze podają dane do wypłaty w swoim portalu. Możesz wymagać zaakceptowania umowy, w tym NDA, oraz zweryfikowanego formularza W-9 lub W-8BEN przed wypłatą. Zapis akceptacji zawiera treść umowy, czas i adres IP.
Czy możemy prowadzić prywatny program?
Tak. Możesz zapraszać badaczy lub zatwierdzać ich prośby o dostęp.
Jak chroniony jest formularz przed spamem?
Formularz chronią CAPTCHA i limity żądań. Screening AI zużywa limit AI konta i oznacza zgłoszenia do sprawdzenia. Po wyczerpaniu limitu nadal przyjmujesz zgłoszenia.
Czy możemy zabrać swoje dane?
Tak. Dane konta wyeksportujesz do JSON, a dossier incydentów do PDF.
$8€6,9929,99 zł£5.99 za osobę / mies. za osobę / mies.
Zacznij za darmo