. Un responsable, un délai.
Une vulnérabilité est une faille de sécurité, comme une erreur dans le code. Son exploitation peut menacer les utilisateurs, les salariés, les données et la réputation de l’entreprise ; quelqu’un doit donc évaluer le risque et veiller à la correction.Les chercheurs signalent les failles via votre portail. Votre équipe attribue les rapports, répond et suit les délais.
$8€6,9929,99 zł£5.99 par membre de l’équipe et par mois
Facturation mensuelle. Security inclus dans Kit. Hors taxes.
Premier abonnement : 30 jours gratuits. Carte requise.
Voir le portail de signalement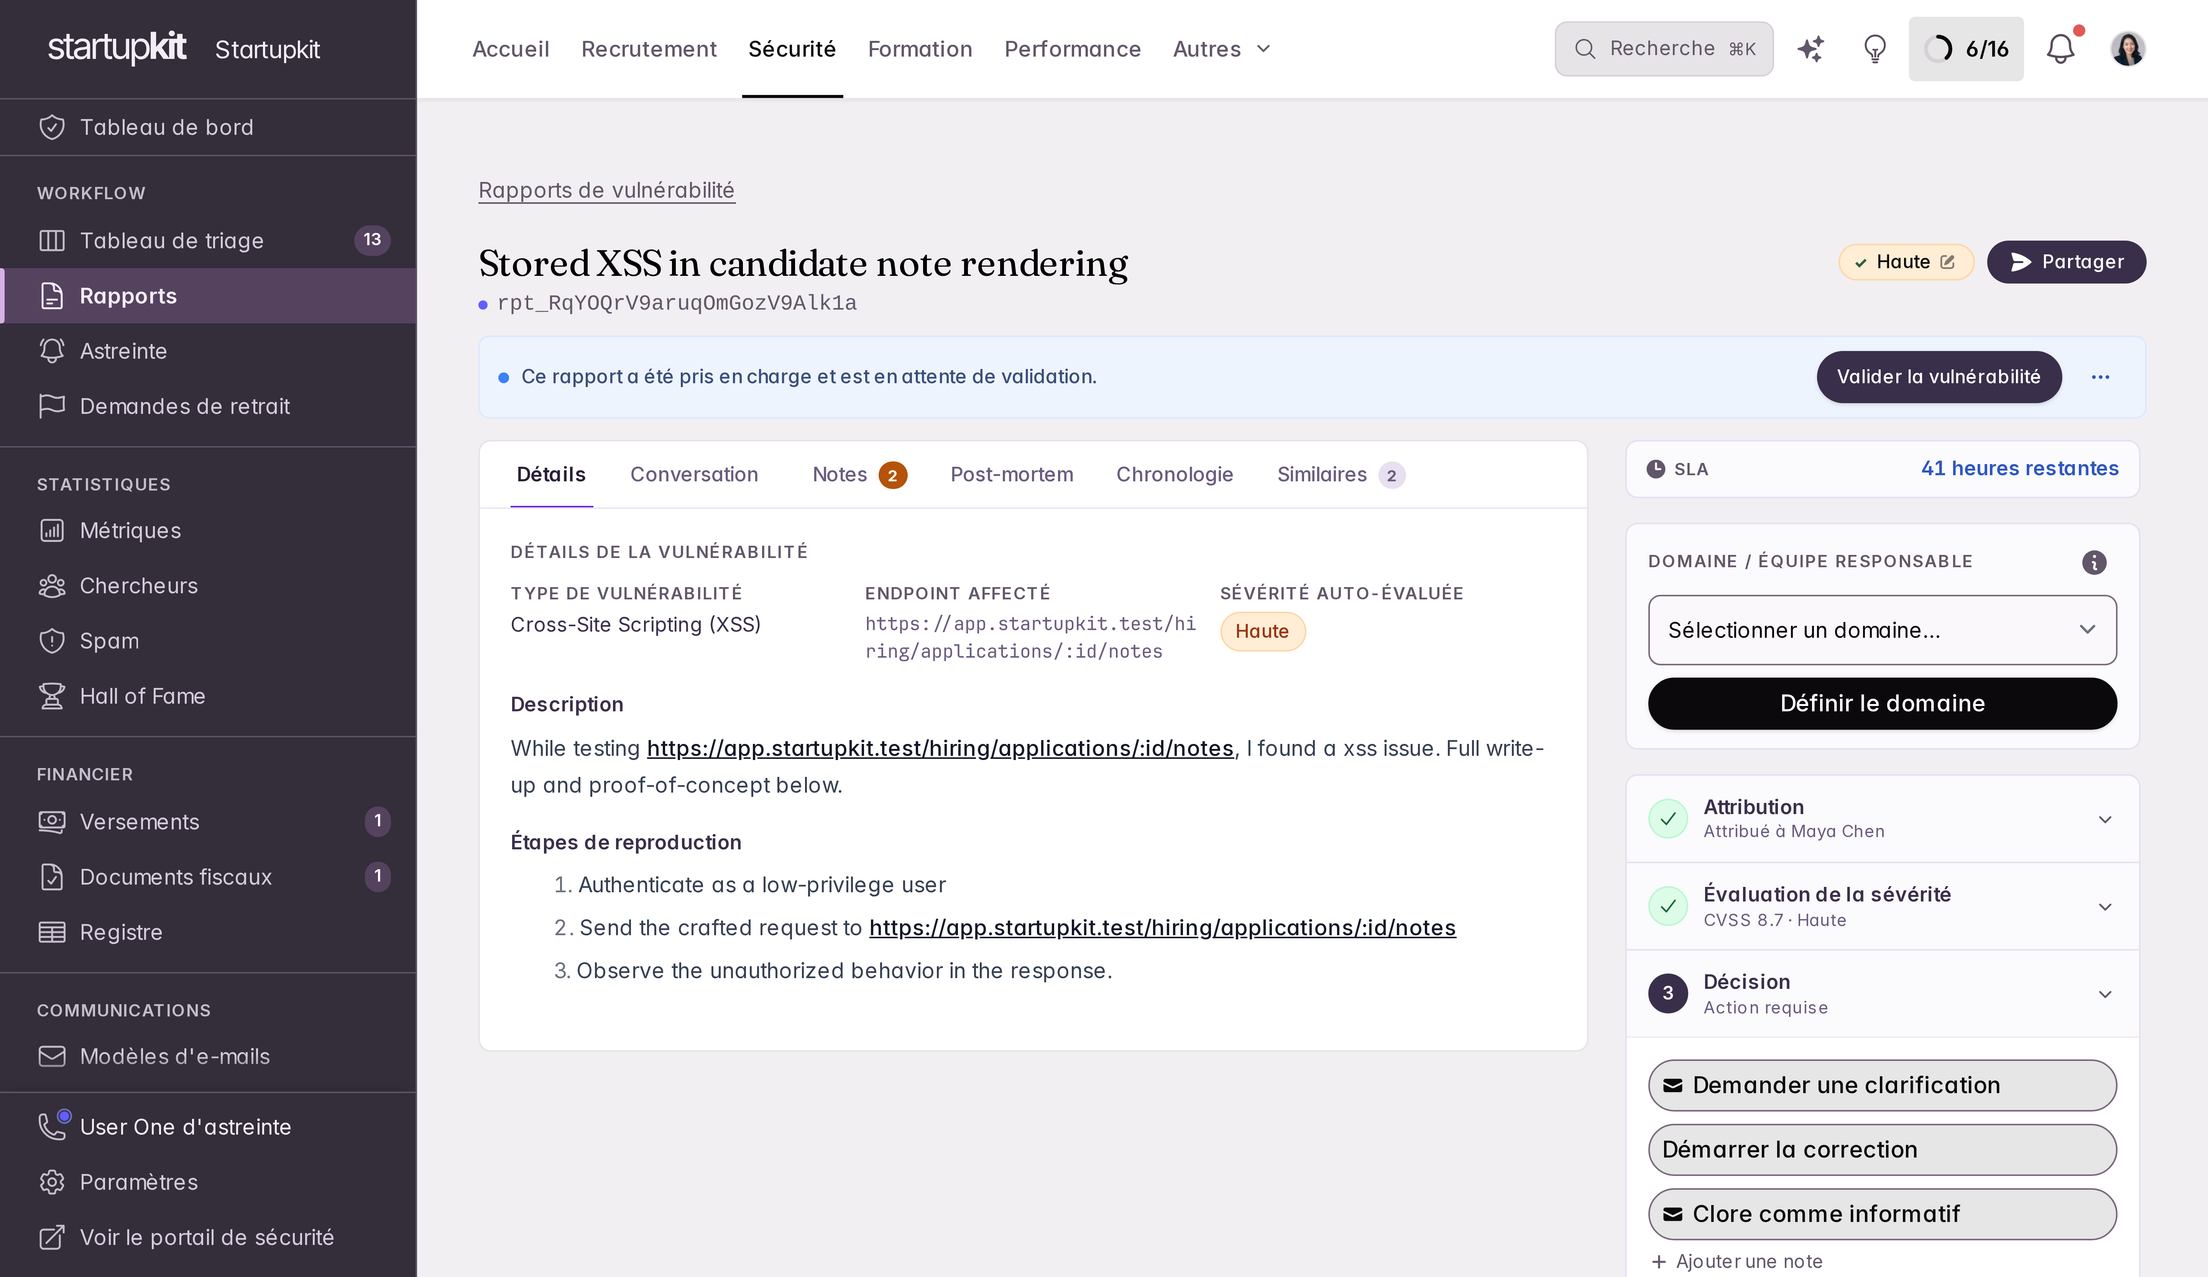
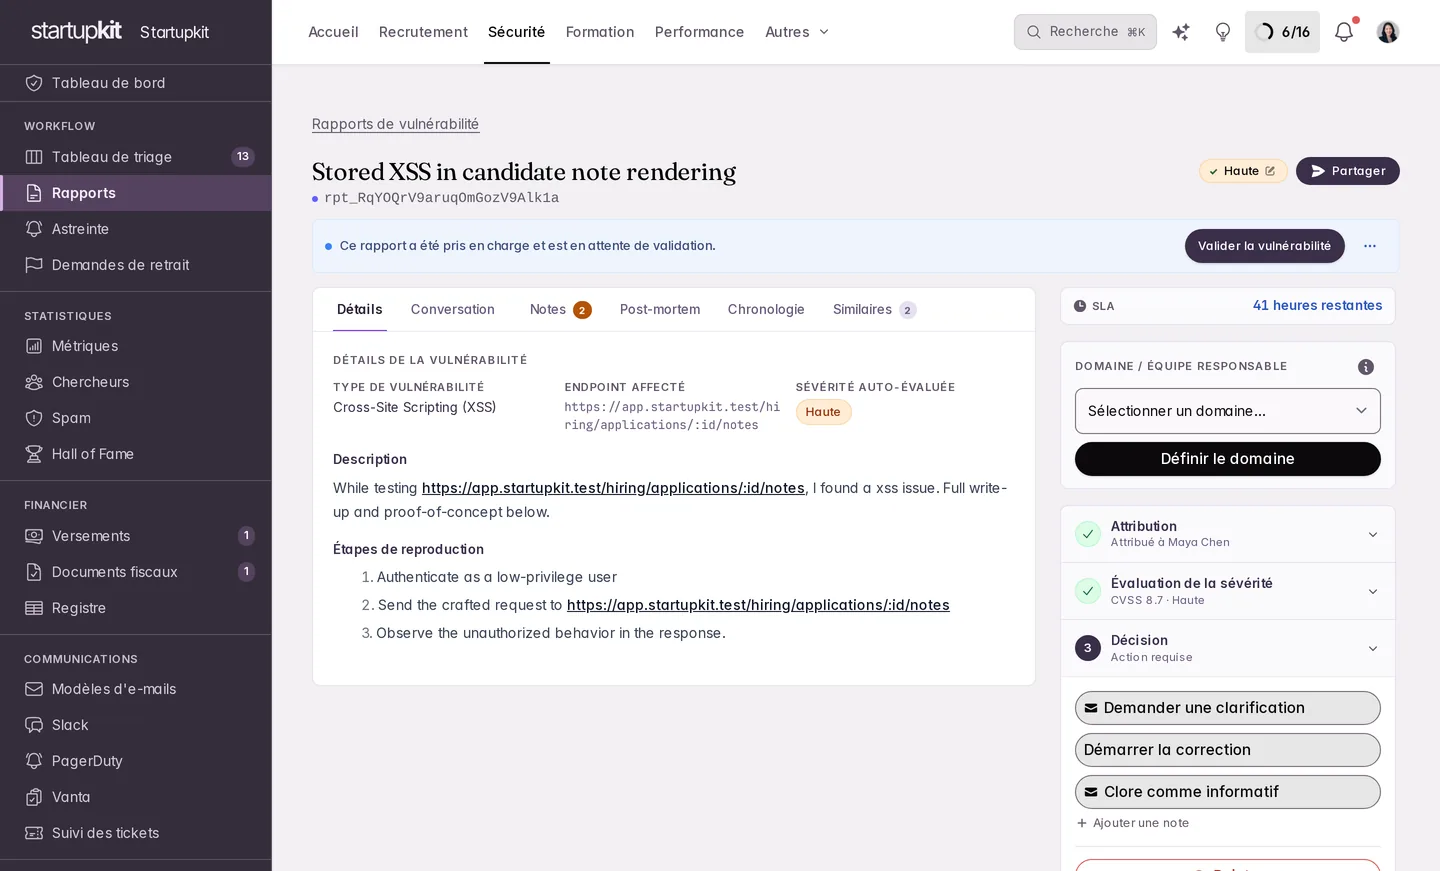
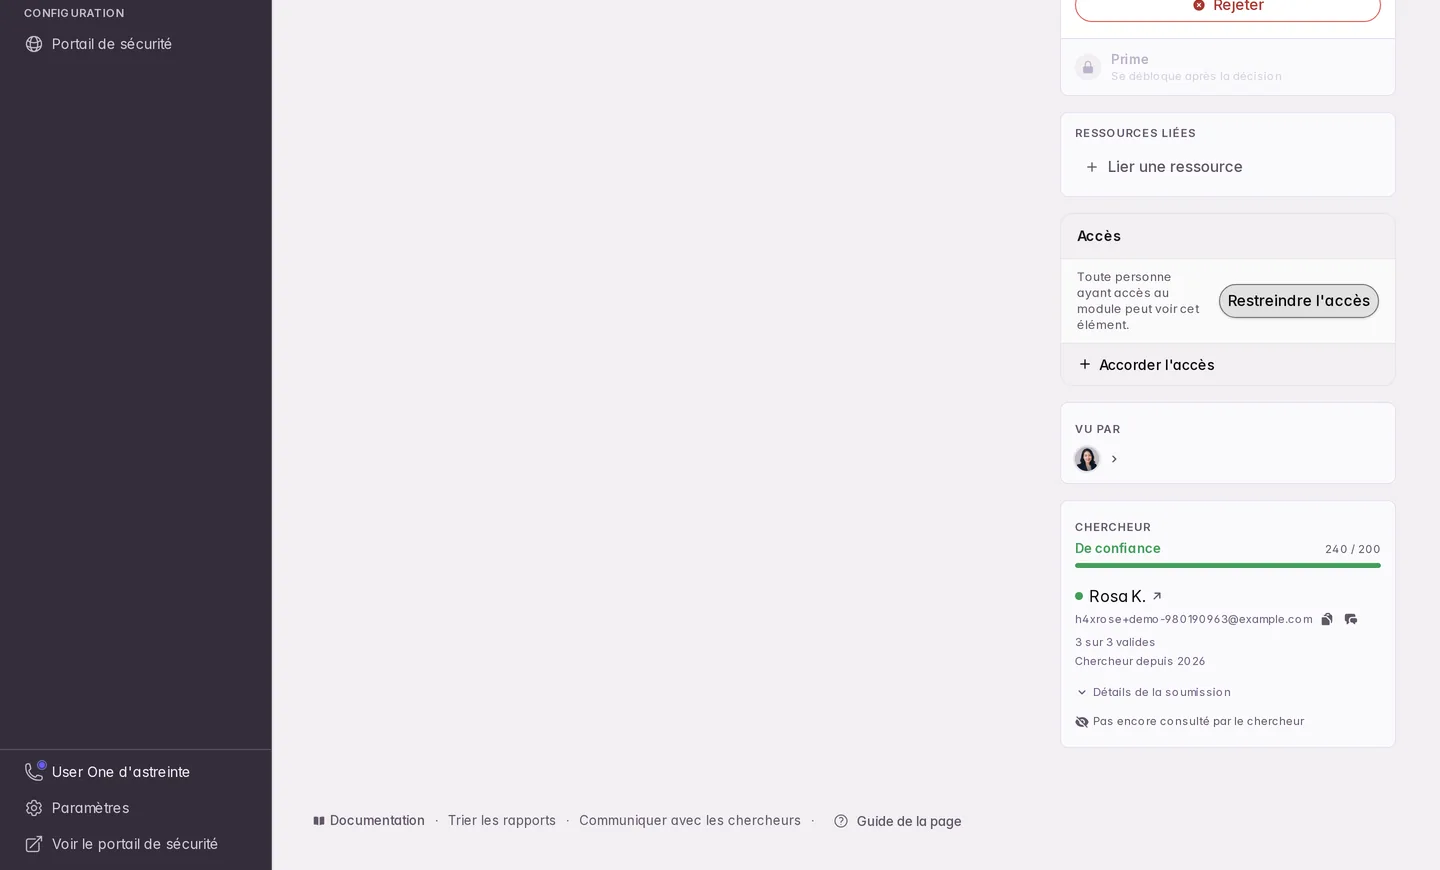
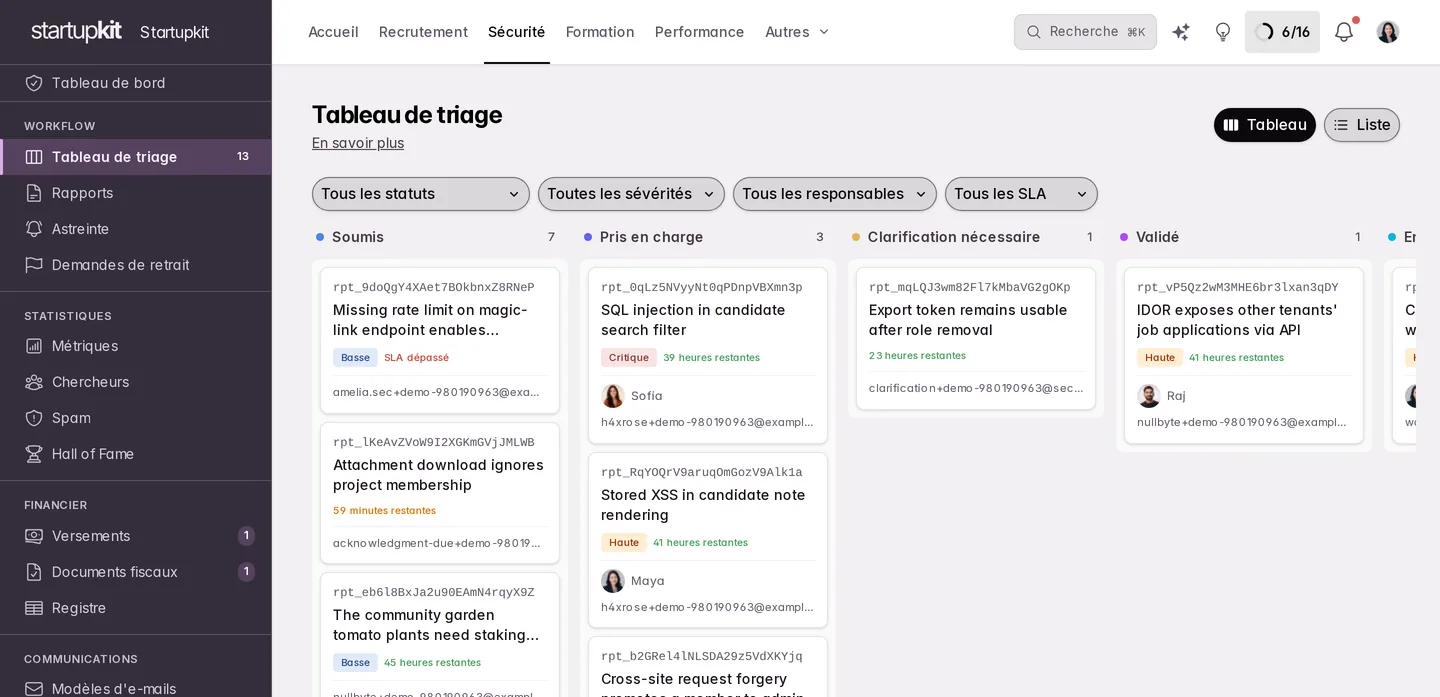
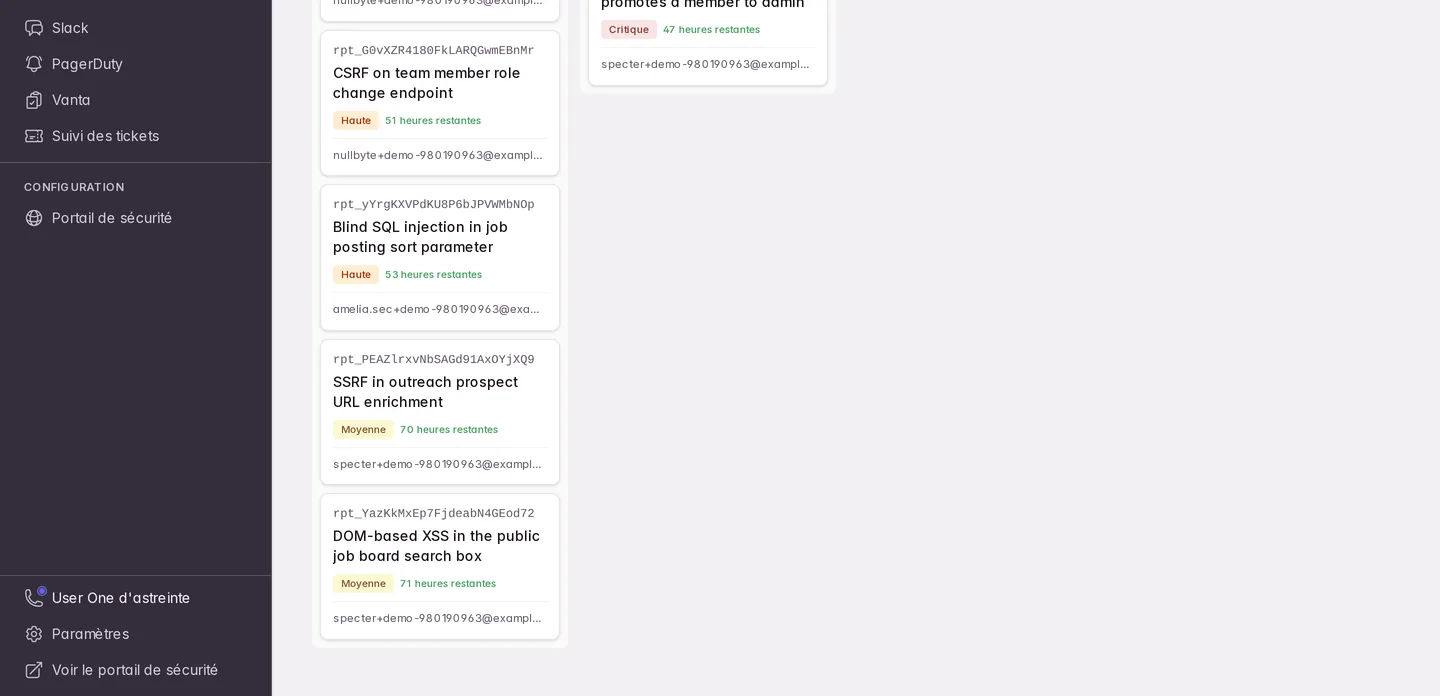
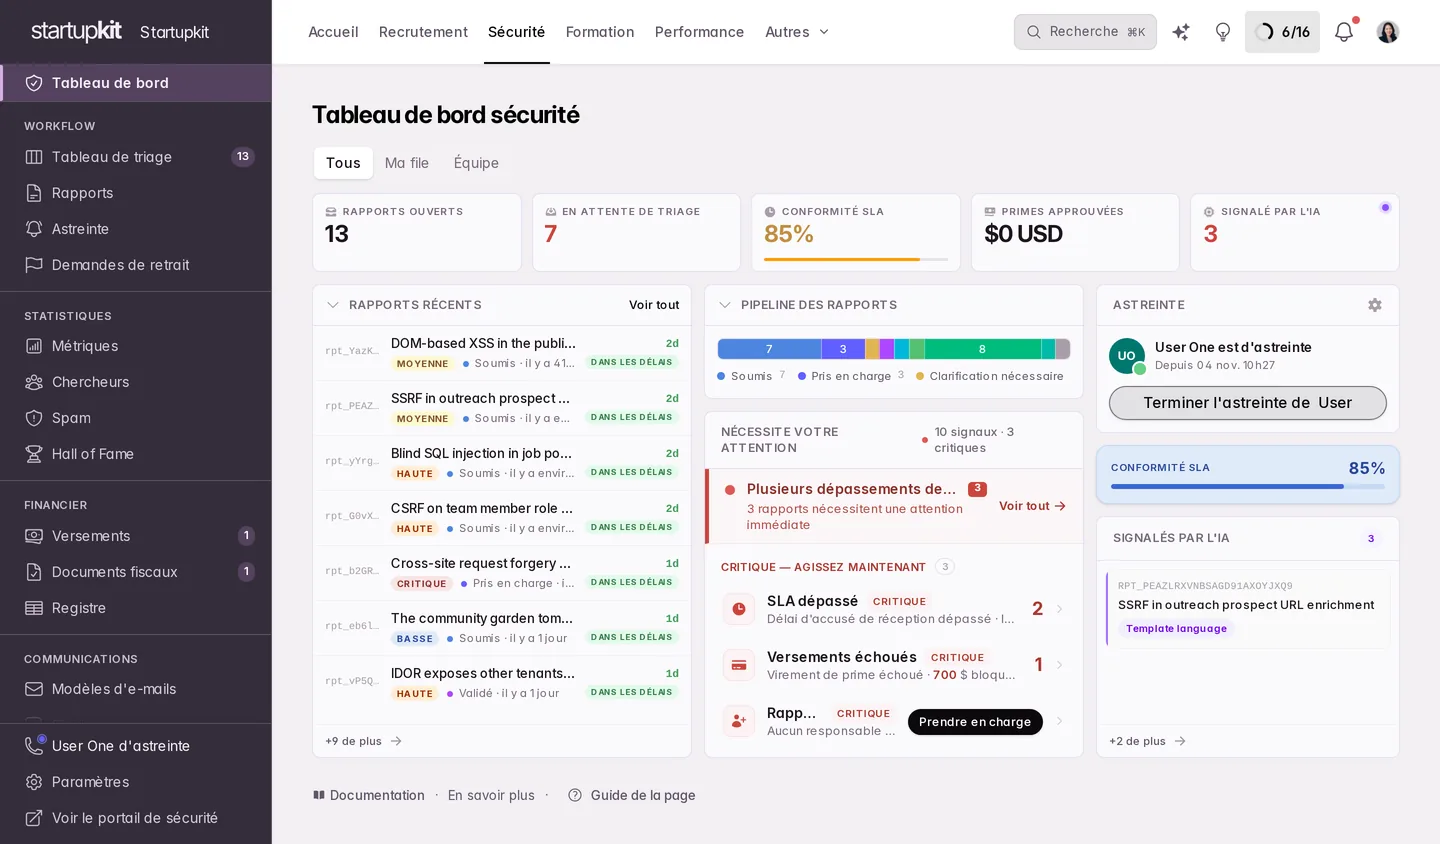
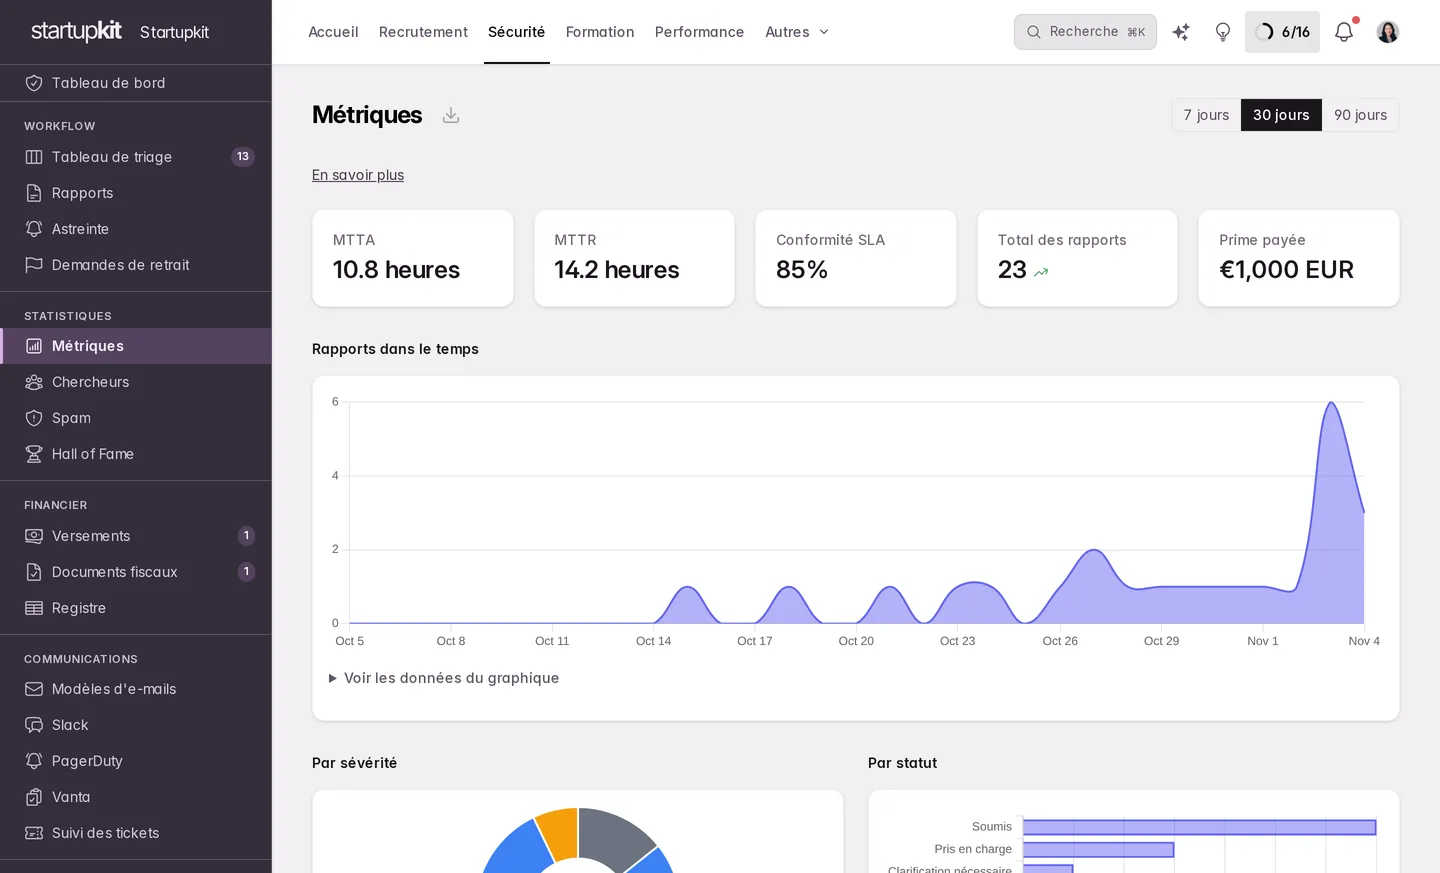
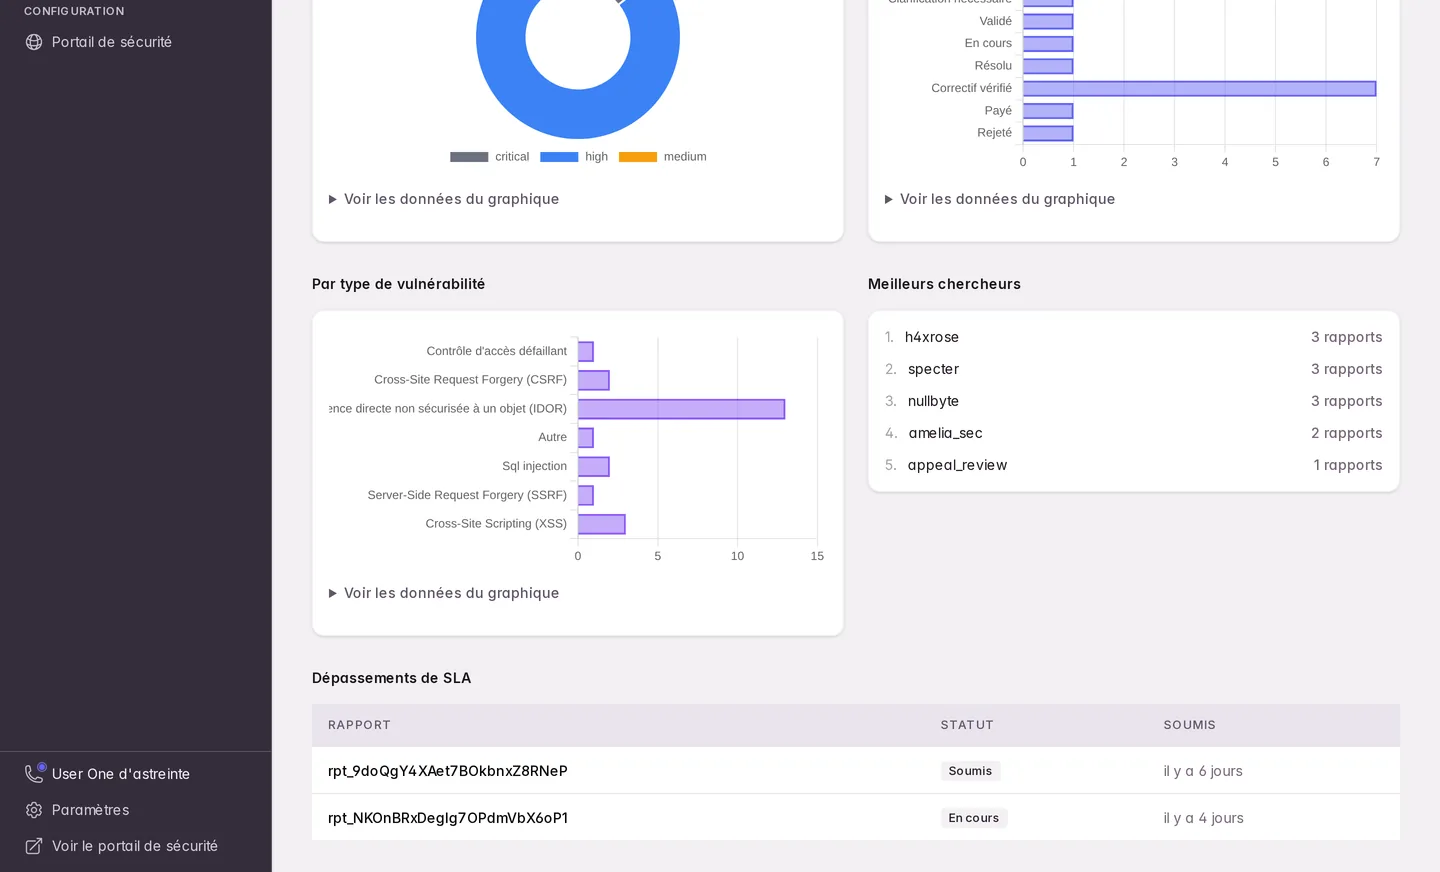
Un portail pour signaler une faille et échanger.
Fixez vos règles de test. Les chercheurs transmettent les étapes de reproduction et les pièces jointes, puis suivent les réponses dans leur portail.
Politique de divulgation · security.txt · Domaine personnalisé
Guide du portail chercheur Fonctionnalités Security
Exécutez vos agents de triage dans votre CI.
Utilisez votre runner GitLab et votre modèle pour examiner un rapport. Vérifiez ensuite les indications pour reproduire la faille, le code concerné et le correctif proposé.
Configurer votre agent de triageVotre assistant IA · MCP
Cherchez les doublons et préparez des réponses. Votre assistant utilise uniquement les outils autorisés par vos droits d’accès.
Connecter votre assistant
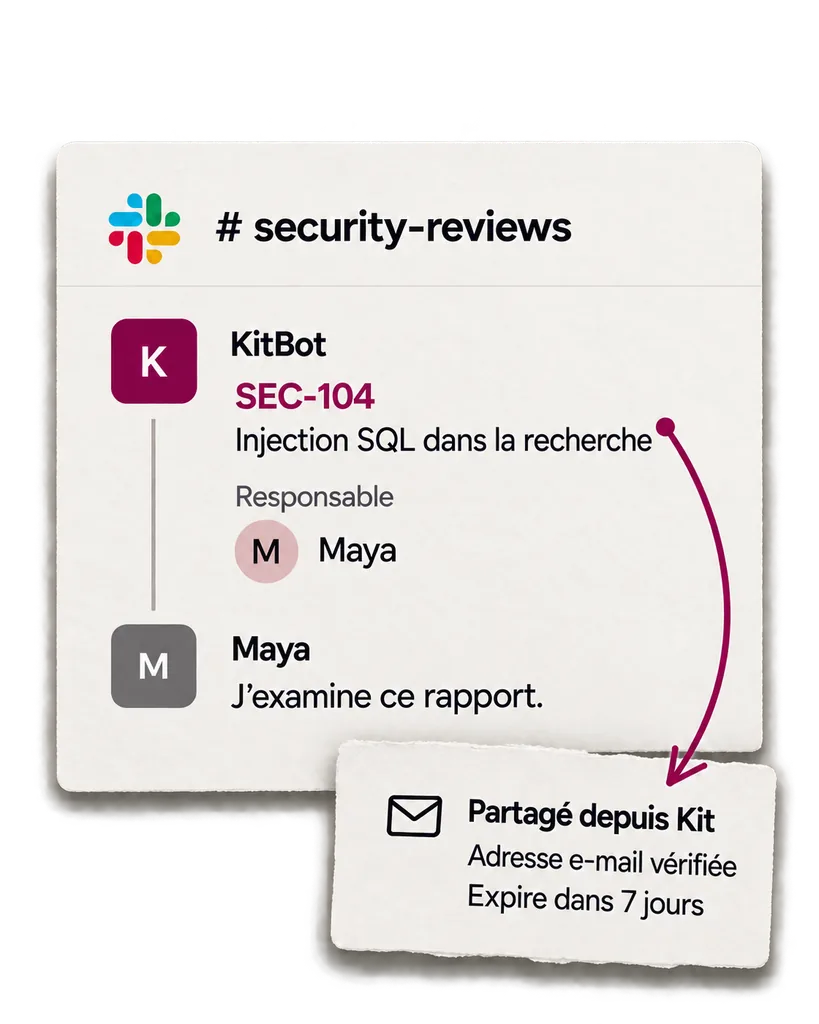
Suivez les rapports dans Slack. Invitez des développeurs externes.
Les mises à jour du rapport restent dans un fil Slack. Invitez un développeur externe à consulter le rapport partagé. Il vérifie son adresse e-mail pour y accéder.
Associez le ticket. Exportez le dossier d’incident.
Créez un ticket Jira ou Linear depuis le rapport. Exportez la chronologie, l’évaluation, le post-mortem et l’inventaire des preuves dans un dossier PDF d’incident.
Les tickets n’incluent pas les étapes de reproduction complètes par défaut.
Les dossiers PDF d’incident sont générés en anglais.
Consulter le guide des dossiers d’incident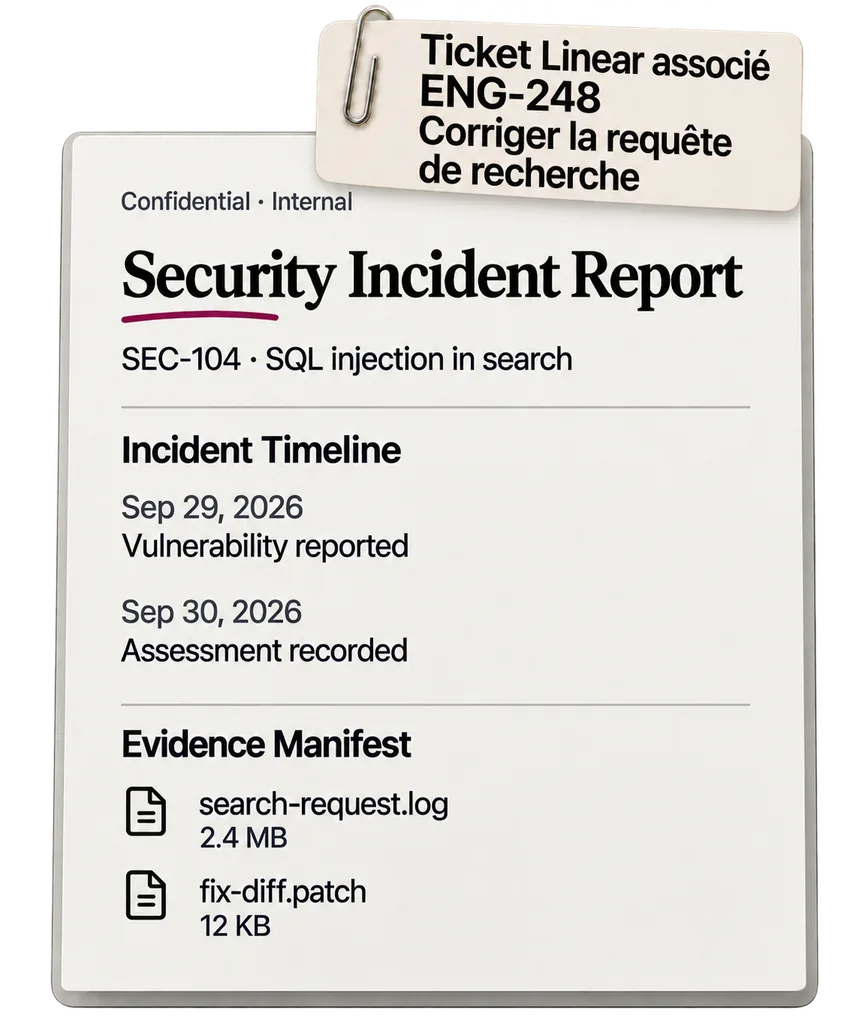
Security fait partie de votre abonnement Kit.
$8€6,9929,99 zł£5.99 par membre de l’équipe et par mois
Facturation mensuelle. Security inclus dans Kit. Hors taxes.
Premier abonnement : 30 jours gratuits. Carte requise.
Accès gratuit pour les chercheurs. Prix hors taxes.
Questions fréquentes
Qui examine et corrige les vulnérabilités ?
Votre équipe. Vous triez les rapports reçus, répondez aux chercheurs et rassemblez les preuves. Kit ne fournit ni chercheurs ni équipe d’intervention.
Peut-on limiter l’accès par rôle et par produit ?
Oui. Les rôles définissent les autorisations initiales. Pour chaque produit, vous pouvez choisir Aucun accès, Membre ou Admin. Vous pouvez réserver les rapports sensibles à certains collègues. Les administrateurs du compte et de Security conservent l’accès.
Faut-il proposer des primes ?
Non. Les primes sont facultatives. Les administrateurs de Security approuvent leurs montants. Le rôle Finance permet de traiter les paiements et de vérifier les documents fiscaux sans donner accès aux rapports. Votre équipe effectue les virements ; Kit enregistre les paiements.
Peut-on exiger un NDA et des formulaires fiscaux avant le paiement ?
Oui. Les chercheurs renseignent leurs coordonnées de paiement dans le portail. Vous pouvez exiger l’acceptation de votre accord, notamment un NDA, et un formulaire W-9 ou W-8BEN vérifié avant le paiement. Le texte accepté, la date, l’heure et l’adresse IP sont conservés.
Peut-on gérer un programme privé ?
Oui. Invitez des chercheurs ou approuvez leurs demandes d’accès.
Quelles protections contre le spam ?
Le CAPTCHA et la limitation de débit protègent le formulaire. Le filtrage par IA utilise les crédits IA du compte et signale les rapports à examiner. Le dépôt de rapports reste possible une fois les crédits épuisés.
Peut-on récupérer nos données ?
Oui. Exportez les données du compte en JSON et les dossiers d’incident en PDF.
$8€6,9929,99 zł£5.99 /utilisateur/mois /utilisateur/mois
Essayez gratuitement