Podszywanie się pod rekruterów: jak kandydat może sprawdzić twoją ofertę
Oszustwa rekrutacyjne podważają zaufanie do prawdziwych ofert. Ułatw kandydatom sprawdzenie firmy, domeny nadawcy i osoby prowadzącej rekrutację.
Ernest Bursa
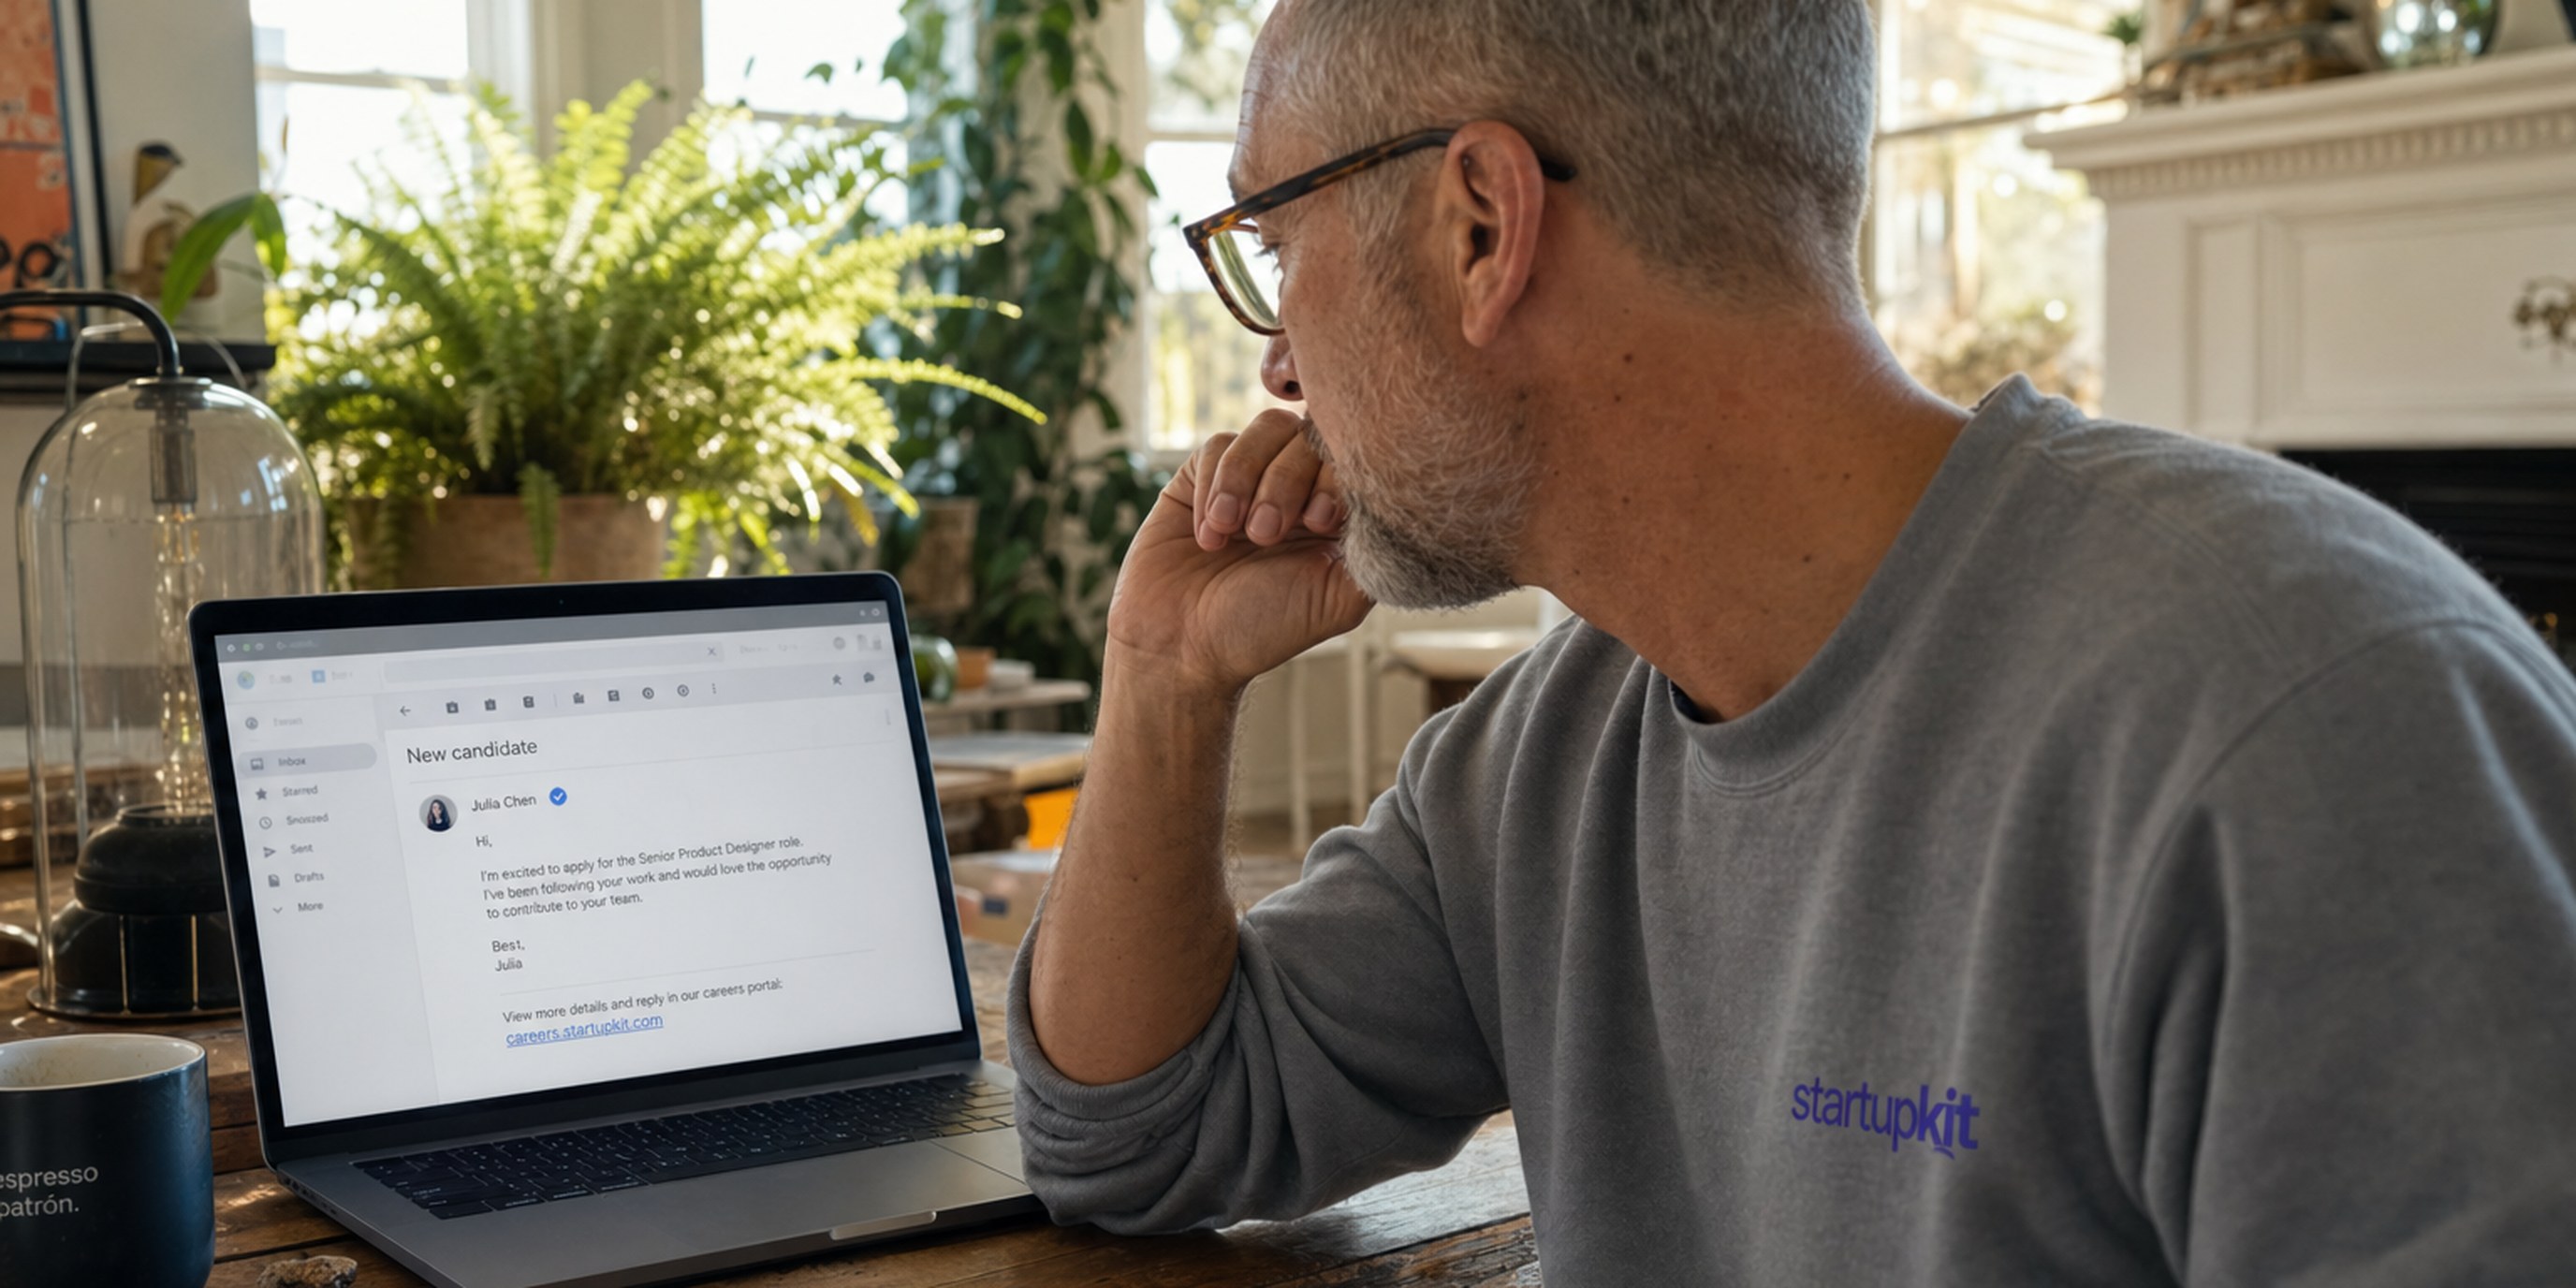
Oszuści podszywają się pod prawdziwych rekruterów, kopiując nazwy firm, logotypy i strony internetowe. Rejestrują też domeny podobne do oryginalnych. Kandydat może więc ostrożnie podchodzić również do uczciwej oferty.
To jeden z możliwych powodów braku odpowiedzi, ale nie jedyny. Znaczenie mają również warunki pracy, trafność propozycji i treść wiadomości. Zamiast zakładać, że spadek odpowiedzi wynika z oszustw, sprawdź, czy odbiorca może łatwo potwierdzić twoją tożsamość i ogłoszenie niezależnym kanałem.
Co mówią kandydaci o podejrzanych ofertach
W ankiecie Monster przeprowadzonej wśród 884 pracowników na początku marca 2026 roku, opisanej przez HR Dive, 95% osób szukających pracy deklarowało kontakt z podejrzanymi ofertami, ponad połowa była bezpośrednio celem oszustów, a prawie połowa podchodziła sceptycznie do wiadomości rekruterów. To wyniki konkretnej ankiety, nie pomiar reakcji wszystkich odbiorców twoich wiadomości.
Około jedna trzecia badanych straciła czas na sprawdzanie fałszywych ofert. Prawie jedna czwarta zgłaszała utrzymujący się stres i lęk, a podobny odsetek podał dane osobowe, takie jak e-mail lub numer telefonu, przed rozpoznaniem oszustwa. Warto więc jasno wyjaśniać, jakich danych potrzebujesz, w jakim celu i na którym etapie.
Zgłoszone straty rosną
Dane Consumer Sentinel amerykańskiej Federalnej Komisji Handlu (FTC) pokazują następujące zgłoszone straty:
| Rok | Straty z oszustw rekrutacyjnych |
|---|---|
| 2020 | 90 mln USD |
| 2021 | 131 mln USD |
| 2022 | 179 mln USD |
| 2023 | 286 mln USD |
| I poł. 2024 | ponad 220 mln USD |
Między 2020 a 2023 rokiem kwota wzrosła ponad trzykrotnie. Już pierwsza połowa 2024 roku przekroczyła cały wynik z 2022 roku. FTC zaznacza, że wiele oszustw nie jest zgłaszanych, więc zestawienie nie obejmuje wszystkich strat.
Część wzrostu wiąże się z oszustwami zadaniowymi (task scams). Aplikacja pokazuje fikcyjne zarobki za proste czynności, a następnie żąda wpłaty w celu „odblokowania” wypłaty. FTC odnotowała około 20 000 takich zgłoszeń w pierwszej połowie 2024 roku, wobec około 5 000 w całym 2023 roku. Straty przekazane w kryptowalutach wyniosły około 41 mln USD w pierwszej połowie 2024 roku, wobec około 21 mln USD w 2023 roku (FTC Data Spotlight, grudzień 2024).
Ostrzeżenia przed niezamówionymi wiadomościami na WhatsAppie czy SMS-ami dotyczą przede wszystkim takich schematów. Nie oznacza to, że każdy pierwszy kontakt prawdziwego rekrutera jest oszustwem. Odbiorca powinien jednak móc sprawdzić propozycję, zanim przekaże dane lub kliknie link.
Oszustwo w obie strony: fałszywi kandydaci i fałszywi rekruterzy
Oszuści podszywają się także pod kandydatów, żeby dostać pracę w atakowanej firmie. FBI ostrzegało już w czerwcu 2022 roku, że przestępcy wykorzystują deepfake’i i skradzione dane osobowe, żeby aplikować na zdalne stanowiska w IT i przy tworzeniu oprogramowania. Sygnałem ostrzegawczym bywa brak synchronizacji dźwięku z ruchem ust podczas rozmów wideo (FBI/IC3 PSA I-062822). Gartner prognozuje, że do 2028 roku co czwarty profil kandydata na świecie może być fałszywy (Gartner, 2024, za HR Dive; traktuj to jako prognozę, a nie pomiar). Z kolei obywatele Korei Północnej podający się za zdalnych pracowników IT, żeby infiltrować amerykańskie firmy, to dziś dobrze udokumentowany, wciąż trwający schemat. Kit opisał to konkretne zagrożenie w tekście Oszustwa rekrutacyjne północnokoreańskich pracowników IT.
Weryfikacja powinna więc działać w obie strony: firma sprawdza kandydata, a kandydat potrzebuje sposobu na niezależne potwierdzenie oferty i osoby prowadzącej rekrutację.
Dobra treść i możliwość weryfikacji
Konkretny opis stanowiska pomaga ocenić ofertę, ale sam jej nie uwierzytelnia. Oszust może skopiować tekst, logo i wygląd strony. Potrzebny jest sposób sprawdzenia wiadomości poza kanałem, którym przyszła.
Opublikuj ogłoszenie na oficjalnej stronie firmy. Podaj nazwisko rekrutera i kontakt, który kandydat może znaleźć samodzielnie na tej stronie. Nie naciskaj na natychmiastowe przekazanie dokumentów i wyjaśnij, że firma nie wymaga wpłaty za udział w rekrutacji.
Cztery rzeczy do sprawdzenia
- Domena nadawcy. Skonfiguruj SPF, DKIM i DMARC dla domeny firmy. Sprawdź zgodność domeny widocznej w polu nadawcy z domeną używaną do uwierzytelniania. Te mechanizmy utrudniają podszycie się pod twoją domenę, ale nie chronią przed każdą podobną nazwą ani przejętym kontem.
- Oficjalny adres portalu. Umieść odnośnik na stronie firmy. Własna domena pomaga zachować spójność, ale portal pod domeną dostawcy ATS również może być prawdziwy. Kandydat powinien móc potwierdzić adres niezależnie od otrzymanej wiadomości.
- Sposób logowania. Link z maila usuwa potrzebę tworzenia hasła do portalu. Sam link nadal jest sekretem: nie należy go przekazywać innym. Dostęp do skrzynki pocztowej i sesji w portalu również wymaga ochrony.
- Dane kontaktowe rekrutera. Używaj spójnej tożsamości i daj odbiorcy możliwość sprawdzenia jej przez firmę. Sama nazwa, zdjęcie profilowe lub logo nie wystarczają.
Co potwierdzają DKIM i DMARC
DKIM pozwala sprawdzić podpis domeny i integralność podpisanych części wiadomości. DMARC sprawdza zgodność domeny widocznego nadawcy z domeną uwierzytelnioną przez SPF lub DKIM oraz pozwala opublikować zasady obsługi niezgodnych wiadomości.
Poprawny wynik nie potwierdza uczciwości oferty ani tożsamości konkretnej osoby. Oszust może poprawnie uwierzytelnić własną domenę łudząco podobną do twojej. Przejęta skrzynka może też wysyłać podpisane wiadomości. Uwierzytelnianie poczty jest więc jedną z kontroli, obok niezależnego potwierdzenia firmy i oferty.
Co zmienia logowanie bez hasła
Link z maila eliminuje hasło do portalu, więc atakujący nie może próbować logować się do niego hasłem wykradzionym z innego serwisu. Nie oznacza to logowania bez sekretu: token w linku daje dostęp i może zostać przejęty lub wyłudzony.
Chroń skrzynkę pocztową, ustal odpowiedni czas ważności tokenów oraz wyraźnie pokazuj adres portalu. Uzasadnienie takiego rozwiązania w Kit opisujemy w tekście dlaczego usunęliśmy hasła dla kandydatów.
Jak skonfigurować komunikację w Kit
- Poczta z domeny firmy. Po podłączeniu i zweryfikowaniu domeny możesz wysyłać z niej wiadomości. Kit obsługuje podpisy DKIM; wymagane wpisy DNS i politykę domeny trzeba poprawnie skonfigurować.
- Portal kandydata. Kandydaci korzystają z linków z maila bez tworzenia hasła. Link potwierdza dostęp do skrzynki, nie tożsamość właściciela dokumentu.
- Portal kariery. Skonfiguruj nazwę firmy, wygląd i domenę, a odnośnik opublikuj na oficjalnej stronie. Spójność pomaga w sprawdzeniu adresu.
- Przegląd wiadomości. Sprawdź odbiorcę, treść i warunki oferty przed wysłaniem. Przykłady opisujemy w tekście o spersonalizowanym kontakcie i wskaźnikach odpowiedzi.
Osobną kwestią jest przechowywanie danych. Poradnik o ochronie danych kandydatów w systemie ATS opisuje ten zakres bezpieczeństwa.
Rozpocznij bezpłatny okres próbny, skonfiguruj portal i wyślij do siebie przykładową wiadomość. Sprawdź adres nadawcy, wynik uwierzytelniania i drogę od oficjalnej strony firmy do ogłoszenia.
Powiązane artykuły
Co obejmują benchmarki AI? Zaplanuj zatrudnienie w startupie
Zanim zmienisz plan zatrudnienia, sprawdź zakres benchmarków AI. Opisz zadania, przetestuj brakujące przypadki i ustal, co nadal wymaga pracy ludzi.
Prompt injection w nagłówkach HTTP: audyt agenta rekrutacji
Sprawdź prompt injection w nagłówkach HTTP: wyniki pobierania, przekierowania i błędy. Zachowaj źródła i kontroluj uprawnienia agenta rekrutacji.
Odwołane targi pracy? Dotrzymaj umówionych rozmów
Po odwołaniu wydarzenia rekrutacyjnego zadbaj o umówione rozmowy: wyznacz osobę odpowiedzialną, skontaktuj się z kandydatami i daj im wybór, co dalej.
Przejęcie repozytorium Zod: sprawdź granicę publikacji w npm
W repozytorium Zod był złośliwy kod, ale żaden zainfekowany pakiet Zod nie trafił do npm. Cztery kontrole odróżniają przejęcie kodu od narażenia użytkowników.
Przetestuj instrukcję zadania rekrutacyjnego
Przetestuj instrukcję zadania rekrutacyjnego z osobą, która jej nie zna. Obserwuj przygotowanie i oddanie pracy, usuń przeszkody i sprawdź poprawki.
Zamknięcie Deno Deploy: co trzeba sprawdzić przed migracją
Zamknięcie Deno Deploy oznacza dwa terminy. Przed przeniesieniem ruchu produkcyjnego sprawdź wykonanie kodu, uwierzytelnianie, zapis danych i rollback.
Wypróbuj Kit przez 30 dni.
Rekrutacja, zgłoszenia podatności i szkolenia w jednym koncie, dla zespołów, w których nikt nie robi tego na pełny etat. Kartę podajesz na starcie; zrezygnuj przed końcem okresu próbnego, a nic nie zapłacisz.
Zacznij za darmo