Escaneos de seguridad: comprueba el permiso antes de probar
Define el alcance de los escaneos de seguridad: titularidad de activos, permisos de terceros, destinos y quién puede detener una evaluación si algo falla.
Notas sobre contratación, seguridad y cómo construimos Kit.
Define el alcance de los escaneos de seguridad: titularidad de activos, permisos de terceros, destinos y quién puede detener una evaluación si algo falla.
Mejora la protección DDoS de tus portales con una caché CDN segura, controles de tráfico y pruebas que mantengan operativos los envíos privados de candidatos.
Google pagó 1 000 USD por una vulnerabilidad de Chrome explotada. Por qué gravedad técnica, urgencia, pruebas y recompensas son decisiones distintas.
El Bill C-26 no prosperó, pero su sucesor, el Bill C-8, recibió la sanción real. Descubre a quién afecta, qué exige y qué disposiciones aún no están en vigor.
Las fugas de MyDr (Polonia), Change Healthcare, Salesloft Drift, Free Mobile y Tea comparten un rasgo: nadie de fuera tenía por dónde avisar de un fallo.
Las estafas laborales han hecho que los candidatos desconfíen también de los reclutadores reales. Estos son los datos y la infraestructura de confianza que demuestra que tu prospección es legítima, no una estafa.
Microsoft amenazó a un investigador con cargos penales y dio marcha atrás en cuestión de días. Así es como el puerto seguro de tu política de divulgación de vulnerabilidades evita que eso pase.
La brecha de Mercor expuso 4 TB de números de la seguridad social, pasaportes y entrevistas en vídeo de candidatos. Esto explica por qué tu ATS es un objetivo prioritario y qué controles de privacy-by-design reducen el radio de impacto.
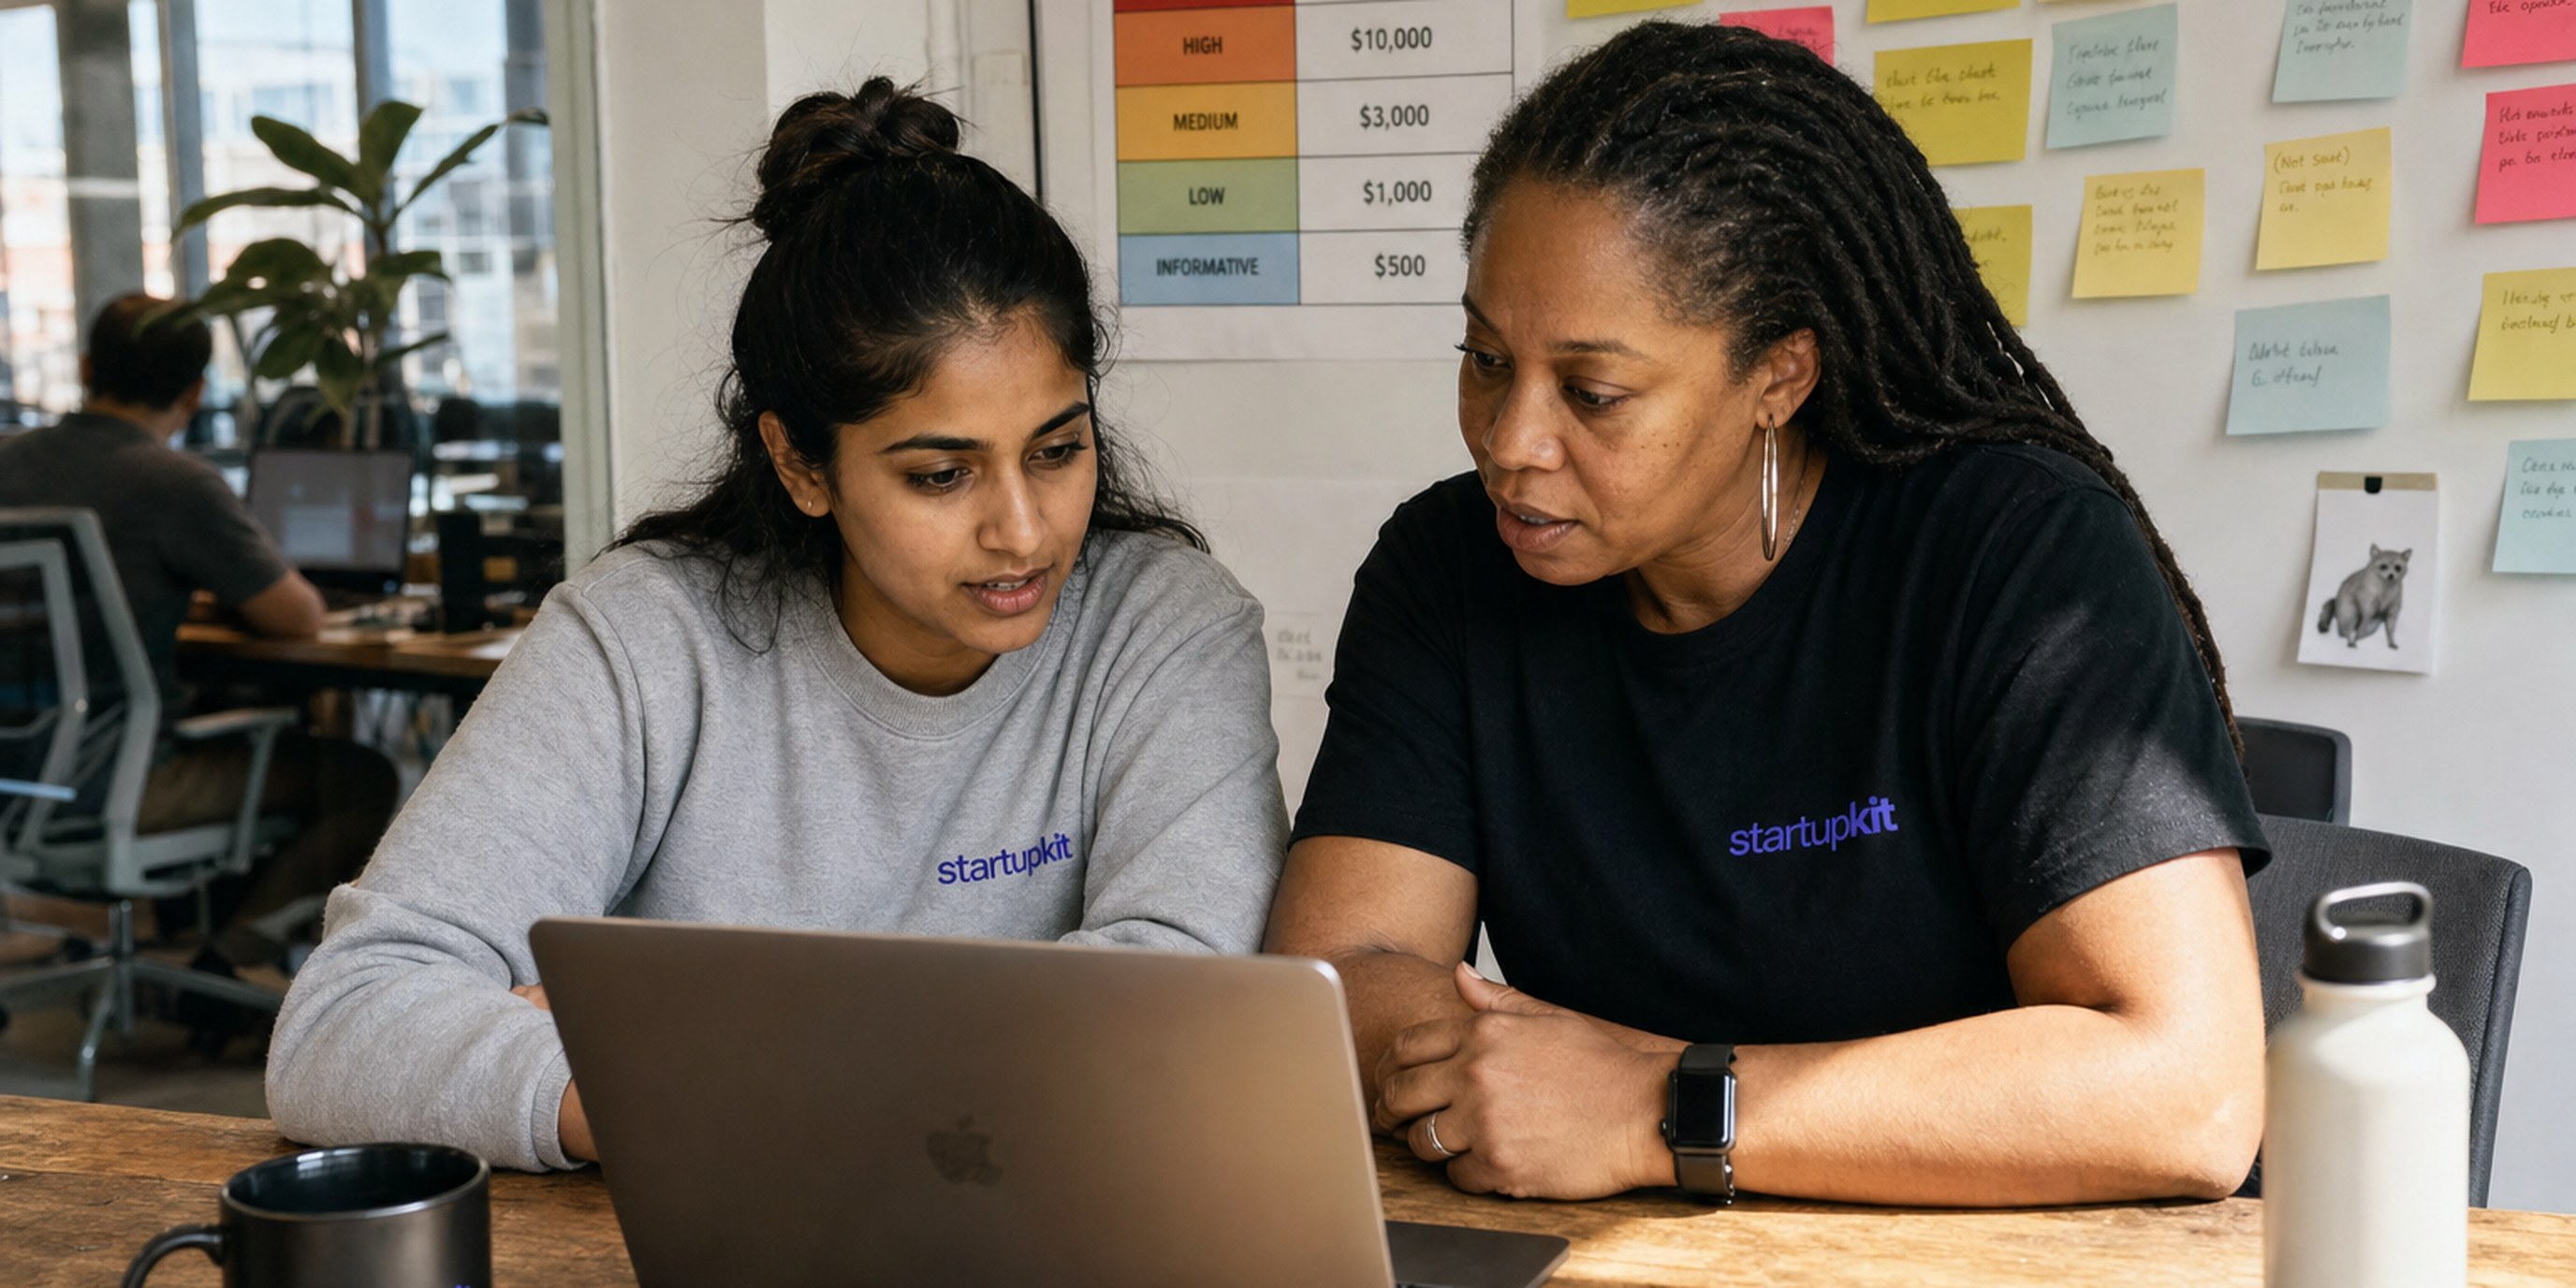
HackerOne recortó hasta un 89% las recompensas del Internet Bug Bounty sobre trabajo ya hecho. Así se definen niveles que sobreviven a la basura generada por IA sin traicionar a los investigadores.
Mostrando ítems 19-27 de 33 en total