Security
11 min de lecture
Cyber Resilience Act : votre échéance de divulgation de septembre 2026
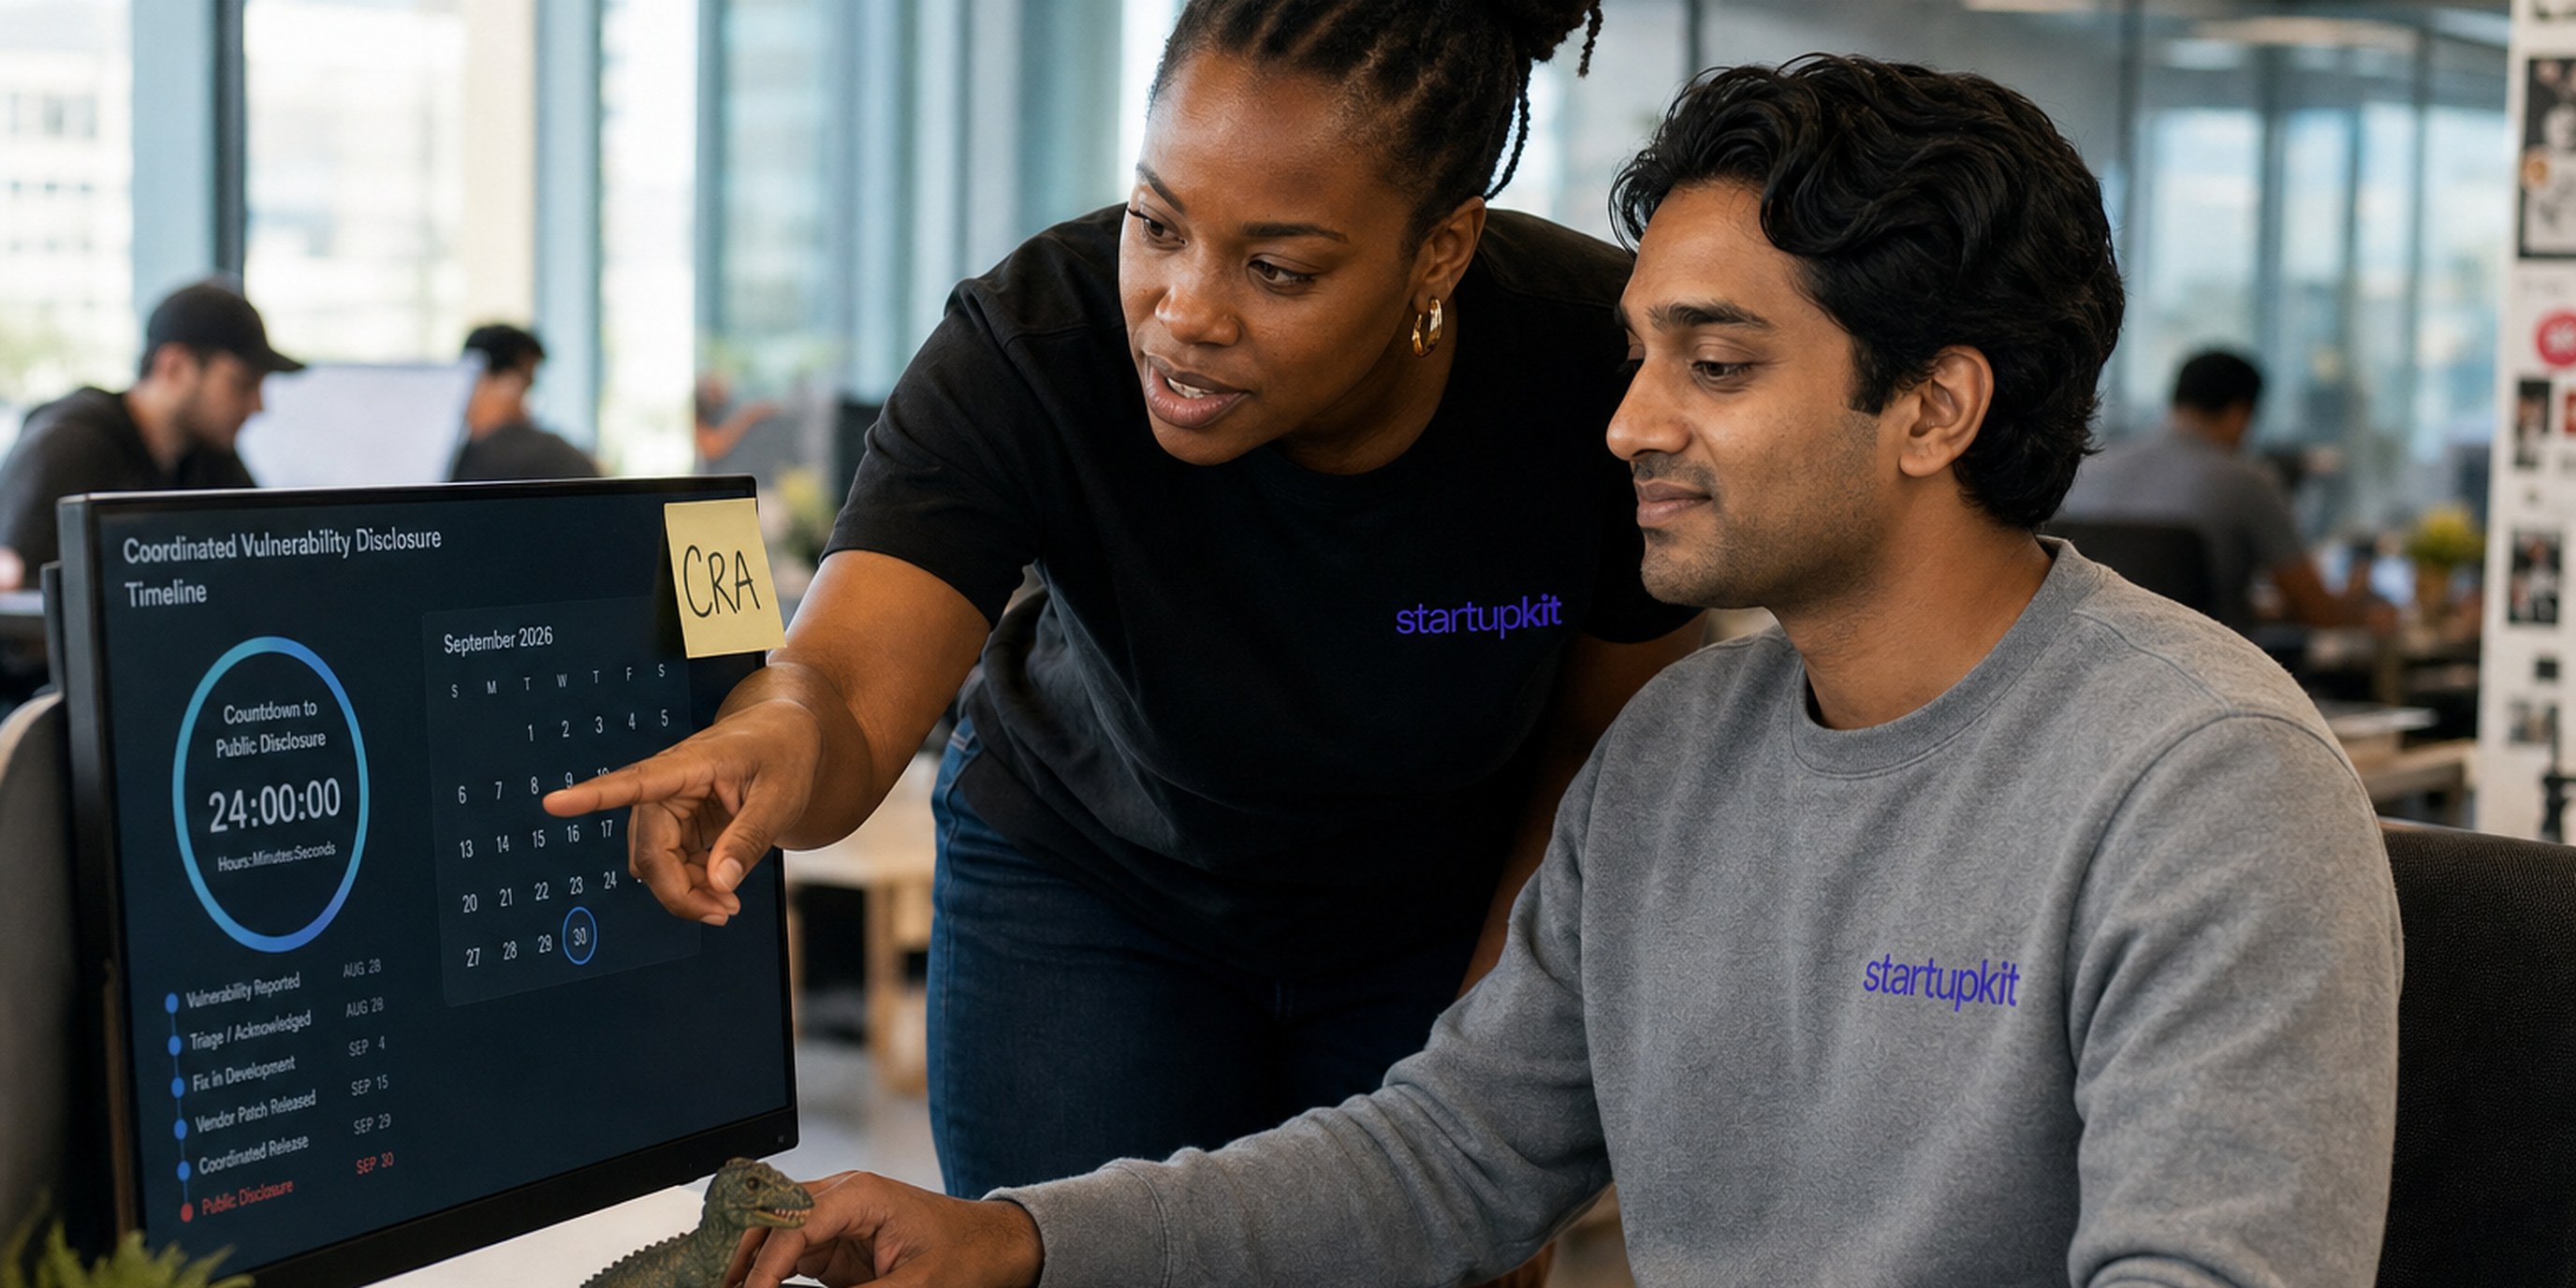
À partir du 11 septembre 2026, le Cyber Resilience Act de l'UE oblige les éditeurs de logiciels à mettre en place une divulgation coordonnée des vulnérabilités et à signaler les failles exploitées à l'ENISA dans un délai de 24 heures.
Lire l'article